
 gekennzeichnet.
Kategorien: Datenschutz und Security
Arztpraxen verwalten täglich die sensibelsten Daten, die es gibt: Diagnosen, Laborwerte, Medikationen, psychische Erkrankungen, Informationen zu Familie und Lebenssituation. Patientinnen und Patienten vertrauen darauf, dass diese Informationen in der Praxis bleiben. Dieses Vertrauen ist die Grundlage jeder Behandlung. Datenschutz und IT-Sicherheit sind deshalb in der Arztpraxis kein lästiges Beiwerk, sondern Teil der ärztlichen Sorgfalt.
Neben den Regularieen wächst gleichzeitig der Druck. Die Digitalisierung des Gesundheitswesens schreitet voran, die elektronische Patientenakte (ePA) ist für Praxen verpflichtend geworden, und Cyberkriminelle haben längst entdeckt, dass auch kleine Praxen attraktive und oft schlecht geschützte Ziele sind. Dieser Artikel erklärt verständlich und ohne Juristendeutsch, welche Regeln gelten, welche Pflichten sich daraus ergeben und wie Sie Ihre Praxis mit überschaubarem Aufwand wirksam absichern.
Das Wichtigste in Kürze
- Gesundheitsdaten sind nach der DSGVO eine besonders geschützte Datenkategorie. Für ihre Verarbeitung gelten strengere Maßstäbe als für gewöhnliche Daten.
- Neben der DSGVO gelten die ärztliche Schweigepflicht (§ 203 StGB), das Bundesdatenschutzgesetz, Regelungen im Sozialgesetzbuch V und die Berufsordnung.
- Praxen sind verpflichtet, technische und organisatorische Schutzmaßnahmen umzusetzen. Die IT-Sicherheitsrichtlinie der Kassenärztlichen Bundesvereinigung (KBV) konkretisiert, was das im Praxisalltag heißt.
- Eine Datenpanne muss in vielen Fällen innerhalb von 72 Stunden der Aufsichtsbehörde gemeldet werden. Ein vorbereiteter Notfallplan spart in dieser Situation wertvolle Zeit.
- Die meisten Sicherheitsvorfälle entstehen nicht durch Hightech-Angriffe, sondern durch Alltagsfehler: schwache Passwörter, fehlende Updates, unachtsam geöffnete E-Mail-Anhänge, fehlende Backups.
Warum Arztpraxen im Fokus stehen
Für Angreifer sind Gesundheitsdaten aus mehreren Gründen interessant. Sie lassen sich weiterverkaufen, sie eignen sich zur Erpressung, und Praxen sind auf funktionierende IT dringend angewiesen. Wer die Praxis lahmlegt, kann Lösegeld fordern, weil Behandlungen, Abrechnung und Rezepte ohne IT kaum noch möglich sind. Dieses Muster nennt man Ransomware: Schadsoftware verschlüsselt alle Daten, und die Täter verlangen Geld für die Freigabe.
Hinzu kommt, dass kleine Praxen meist keine eigene IT-Abteilung haben. Die Betreuung läuft nebenbei, durch einen externen Dienstleister oder durch ein engagiertes Teammitglied. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beobachtet seit Jahren, dass Angriffe sich zunehmend auf kleine und mittlere Einrichtungen verlagern. Auch eine Untersuchung des BSI zu Praxisverwaltungssystemen hat gezeigt, dass selbst zertifizierte Software Schwachstellen enthalten kann. Ein Grund mehr, sich nicht allein auf die Software des Herstellers zu verlassen.
Der rechtliche Rahmen im Überblick
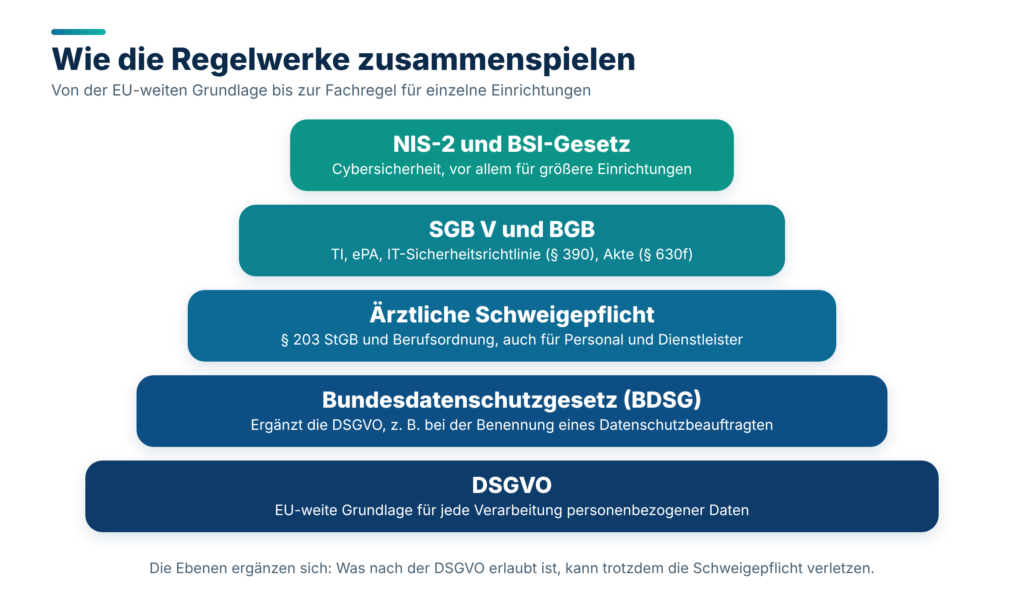
Die Rechtslage wirkt auf den ersten Blick unübersichtlich, weil mehrere Regelwerke nebeneinander gelten. Im Kern sind es diese:
- Datenschutz-Grundverordnung (DSGVO): Die EU-weit geltende Grundlage für jede Verarbeitung personenbezogener Daten. Gesundheitsdaten fallen unter Artikel 9, die sogenannten besonderen Kategorien.
- Bundesdatenschutzgesetz (BDSG): Ergänzt die DSGVO, zum Beispiel bei der Frage, wann ein Datenschutzbeauftragter benannt werden muss.
- Ärztliche Schweigepflicht: Sie ergibt sich aus der Berufsordnung und aus § 203 des Strafgesetzbuches. Eine Verletzung kann strafbar sein. Das gilt auch für das Praxispersonal und für externe Dienstleister, die Zugang zu Patientendaten haben.
- Sozialgesetzbuch V: Regelt unter anderem die Telematikinfrastruktur, die elektronische Patientenakte und die IT-Sicherheitsrichtlinie für Praxen (heute in § 390 SGB V, früher § 75b).
- Patientenrechtegesetz (BGB): Verpflichtet zur Dokumentation und zur zehnjährigen Aufbewahrung der Patientenakte (§ 630f BGB) und garantiert Patienten das Recht auf Einsicht (§ 630g BGB).
- NIS-2-Umsetzung im BSI-Gesetz: Seit Dezember 2025 gelten verschärfte Cybersicherheitspflichten, die vor allem größere Einrichtungen betreffen. Mehr dazu weiter unten.
Wichtig zu wissen: Die Schweigepflicht und der Datenschutz ergänzen sich, sie ersetzen sich nicht. Was datenschutzrechtlich erlaubt ist, kann trotzdem eine Schweigepflichtverletzung sein, wenn Patientendaten ohne Rechtsgrundlage oder Einwilligung weitergegeben werden.
Die DSGVO verständlich erklärt
Die Grundprinzipien
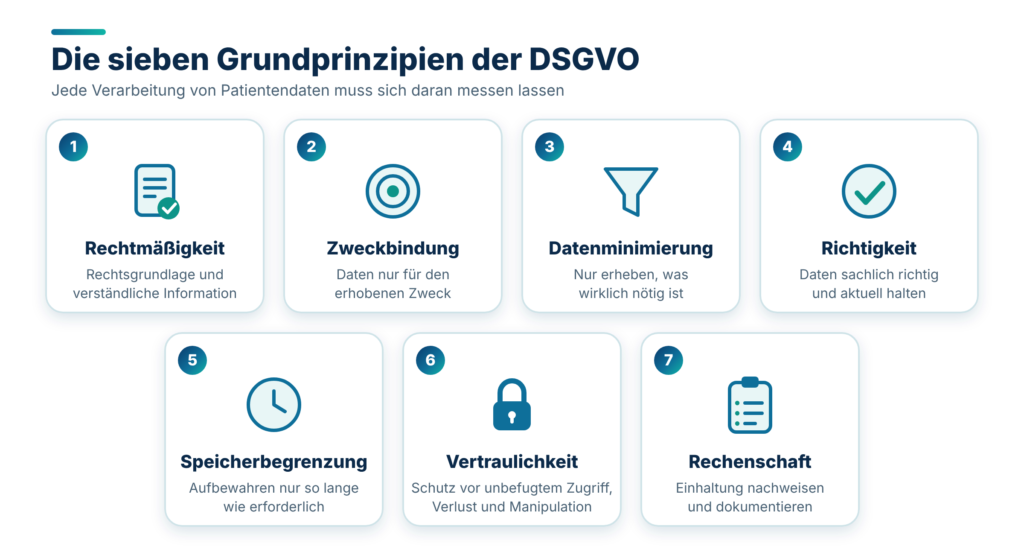
Die DSGVO beruht auf einigen Grundsätzen, die sich gut merken lassen:
- Rechtmäßigkeit und Transparenz: Daten dürfen nur verarbeitet werden, wenn es dafür eine Rechtsgrundlage gibt, und Patienten müssen verständlich erfahren, was mit ihren Daten geschieht.
- Zweckbindung: Daten, die für die Behandlung erhoben wurden, dürfen nicht ohne Weiteres für andere Zwecke genutzt werden, etwa für Werbung.
- Datenminimierung: Es werden nur die Daten erhoben, die tatsächlich erforderlich sind.
- Richtigkeit: Daten müssen sachlich richtig und aktuell sein.
- Speicherbegrenzung: Daten werden nur so lange aufbewahrt, wie es nötig oder gesetzlich vorgeschrieben ist.
- Integrität und Vertraulichkeit: Daten sind vor unbefugtem Zugriff, Verlust und Manipulation zu schützen.
- Rechenschaftspflicht: Die Praxis muss nachweisen können, dass sie sich an die Regeln hält. Dokumentation ist deshalb keine Schikane, sondern Ihr bester Schutz.
Brauche ich für die Behandlung eine Einwilligung?
Für die Behandlung selbst benötigen Sie in der Regel keine datenschutzrechtliche Einwilligung. Die Verarbeitung von Gesundheitsdaten zum Zweck der Gesundheitsversorgung, der Diagnostik und der Behandlung ist durch Artikel 9 Absatz 2 Buchstabe h in Verbindung mit Absatz 3 DSGVO erlaubt, sofern die Daten von Personen verarbeitet werden, die der Schweigepflicht unterliegen. Auch die Abrechnung mit der Kassenärztlichen Vereinigung stützt sich auf gesetzliche Grundlagen.
Eine Einwilligung wird dagegen typischerweise nötig, wenn Daten über den Behandlungszweck hinaus verwendet werden. Beispiele sind die Weitergabe an eine private Abrechnungsstelle, die Veröffentlichung von Patientenfotos, der Versand von Terminerinnerungen über unverschlüsselte Kanäle oder die Teilnahme an Newsletter-Angeboten. Eine wirksame Einwilligung muss freiwillig, informiert, konkret und nachweisbar sein und kann jederzeit widerrufen werden.
Die Pflichten der Praxis im Einzelnen
Verzeichnis von Verarbeitungstätigkeiten
Jede Praxis, die regelmäßig Gesundheitsdaten verarbeitet, muss ein Verzeichnis ihrer Verarbeitungstätigkeiten führen (Artikel 30 DSGVO). Darin steht kurz und strukturiert, welche Daten zu welchem Zweck verarbeitet werden, wer Zugriff hat, an wen Daten weitergegeben werden und wie lange sie aufbewahrt werden. Typische Einträge sind Patientenverwaltung, Abrechnung, Terminvergabe, Personalverwaltung, Videosprechstunde und Betrieb der Praxis-Website. Die Ärztekammern und Kassenärztlichen Vereinigungen stellen Muster zur Verfügung, die Sie an Ihre Praxis anpassen können.
Technische und organisatorische Maßnahmen
Nach Artikel 32 DSGVO muss die Praxis angemessene technische und organisatorische Maßnahmen (kurz: TOM) treffen. Angemessen bedeutet: Je sensibler die Daten, desto höher das Schutzniveau. Bei Gesundheitsdaten ist das Niveau entsprechend hoch. Zu den TOM gehören unter anderem Zutrittskontrolle, Zugriffsrechte, Verschlüsselung, Datensicherung, Protokollierung, Schulung der Mitarbeitenden und ein Notfallkonzept. Die Maßnahmen sollten schriftlich festgehalten und regelmäßig überprüft werden.
Datenschutzbeauftragter
Ob eine Praxis einen Datenschutzbeauftragten benennen muss, hängt von der Größe und der Art der Datenverarbeitung ab. Nach dem BDSG ist eine Benennung grundsätzlich erforderlich, wenn in der Praxis in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Unabhängig davon kann eine Pflicht bestehen, wenn eine Datenschutz-Folgenabschätzung erforderlich ist oder die Kerntätigkeit in der umfangreichen Verarbeitung besonderer Datenkategorien liegt. Nach Erwägungsgrund 91 der DSGVO gilt die Verarbeitung durch einen einzelnen Arzt aber nicht automatisch als umfangreich. Bei Gemeinschaftspraxen, Medizinischen Versorgungszentren oder Praxen mit besonderen Schwerpunkten kann die Einschätzung anders ausfallen. Im Zweifel lohnt sich die Rücksprache mit der zuständigen Landesdatenschutzbehörde, der Ärztekammer oder einer fachkundigen Beratung. Auch wenn keine Pflicht besteht, kann ein externer Datenschutzbeauftragter eine sinnvolle Entlastung sein.
Datenschutz-Folgenabschätzung
Birgt eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte der Betroffenen, ist vorab eine Datenschutz-Folgenabschätzung durchzuführen. Für die klassische Einzelpraxis ist sie nach Erwägungsgrund 91 in der Regel nicht erforderlich. Bei neuen, risikoreichen Technologien, etwa umfangreichem Einsatz von KI-Systemen oder großen Verbundstrukturen, sollte man diese Frage jedoch bewusst prüfen und das Ergebnis dokumentieren.
Informationspflichten gegenüber Patienten
Patienten haben ein Recht darauf zu erfahren, wer ihre Daten verarbeitet, wozu, auf welcher Rechtsgrundlage, wie lange und an wen sie weitergegeben werden (Artikel 13 DSGVO). In der Praxis hat sich bewährt, ein verständlich geschriebenes Informationsblatt am Empfang auszulegen oder auszuhändigen und dieselben Informationen auf der Praxis-Website bereitzustellen. Wichtig ist die Verständlichkeit. Ein Text, den niemand lesen kann, erfüllt seinen Zweck nicht.
Rechte der Patienten
Patienten haben verschiedene Rechte, auf die Praxen vorbereitet sein sollten:
- Auskunft und Kopie (Artikel 15 DSGVO): Patienten dürfen wissen, welche Daten über sie gespeichert sind. Nach der Rechtsprechung des Europäischen Gerichtshofs ist die erste Kopie der Patientenakte grundsätzlich kostenlos. Die Frist beträgt in der Regel einen Monat.
- Berichtigung: Falsche Daten sind zu korrigieren. Medizinische Dokumentation darf dabei nicht rückwirkend verfälscht werden, Korrekturen werden als solche ergänzt.
- Löschung: Das Recht auf Löschung stößt in der Praxis an die gesetzlichen Aufbewahrungsfristen. Solange eine Aufbewahrungspflicht besteht, werden die Daten gesperrt, nicht gelöscht.
- Einschränkung, Widerspruch und Datenübertragbarkeit: Diese Rechte bestehen ebenfalls, spielen im Praxisalltag aber seltener eine Rolle.
Praktisch empfiehlt sich ein einfacher, festgelegter Ablauf: Wer nimmt Anfragen entgegen, wie wird die Identität geprüft, wer antwortet bis wann. Ein Vordruck für die Dokumentation reicht aus.
Aufbewahrung und Löschung
Die Patientenakte ist nach § 630f BGB mindestens zehn Jahre nach Abschluss der Behandlung aufzubewahren. Für bestimmte Unterlagen gelten längere Fristen, etwa bei Röntgenaufnahmen, Strahlenbehandlungen oder Betäubungsmitteln. Nach Ablauf der Fristen müssen Daten datenschutzgerecht gelöscht oder vernichtet werden. Ein Löschkonzept, das für jede Datenart die Frist festlegt, ist ein sinnvolles Werkzeug. Auch Papier und alte Datenträger gehören dazu: Aktenvernichtung nach anerkannten Sicherheitsstufen, zum Beispiel nach DIN 66399, und das fachgerechte Löschen oder Zerstören ausgemusterter Festplatten.
Auftragsverarbeitung und Dienstleister
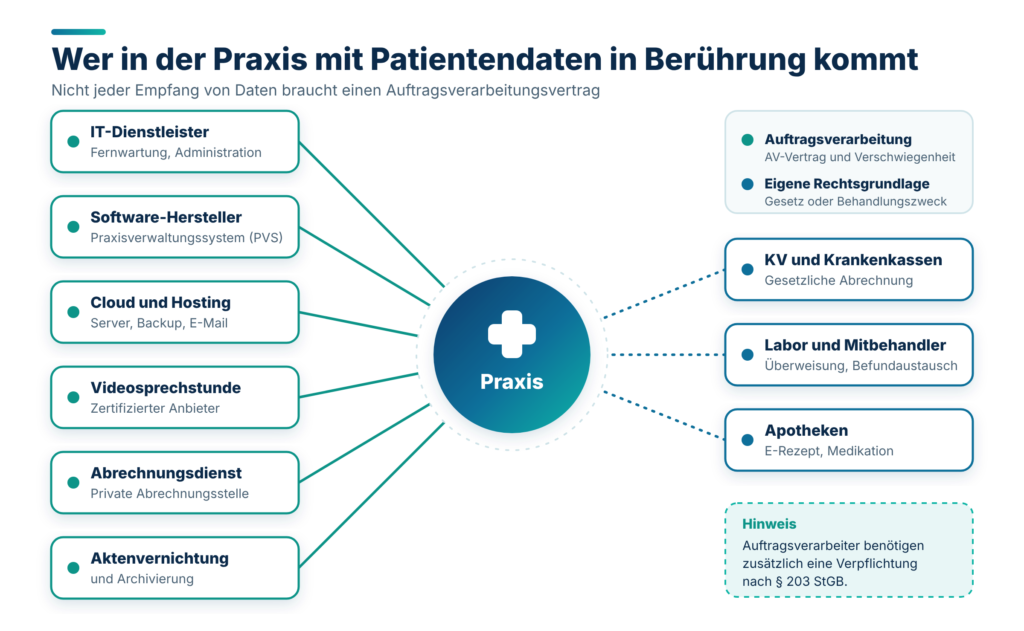
Sobald ein externer Dienstleister im Auftrag der Praxis Patientendaten verarbeitet oder auch nur Zugriff darauf haben kann, ist in aller Regel ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich. Das betrifft zum Beispiel den IT-Dienstleister mit Fernwartungszugang, den Hersteller der Praxissoftware, Cloud-Anbieter, Abrechnungsdienste, Archivierungs- und Aktenvernichtungsfirmen oder Anbieter von Videosprechstunden. Zusätzlich verlangt § 203 StGB, dass Dienstleister, die Zugang zu Berufsgeheimnissen erhalten, zur Verschwiegenheit verpflichtet werden. Die Verpflichtung sollte schriftlich erfolgen und dokumentiert werden.
Achten Sie bei der Auswahl auch auf den Standort der Datenverarbeitung. Verarbeitung innerhalb der EU vereinfacht die Rechtslage erheblich. Bei Anbietern mit Sitz oder Rechenzentren außerhalb der EU sind zusätzliche Anforderungen an die Datenübermittlung in Drittländer zu beachten, und die Rechtslage kann sich ändern. Bei Gesundheitsdaten ist hier besondere Vorsicht geboten.
Schulung und Verpflichtung der Mitarbeitenden
Alle Mitarbeitenden, die mit Patientendaten in Berührung kommen, müssen auf die Schweigepflicht und den Datenschutz verpflichtet und regelmäßig geschult werden. Das gilt auch für Auszubildende, Praktikanten, Reinigungskräfte mit Zugang zu Praxisräumen und Vertretungen. Eine kurze jährliche Schulung mit praxisnahen Beispielen wirkt oft mehr als ein langes Dokument, das niemand liest.
Datenschutz im Praxisalltag: typische Stolperfallen
Viele Datenschutzverstöße in Arztpraxen entstehen nicht durch böse Absicht, sondern durch Routine. Diese Situationen sollten Sie im Blick haben:
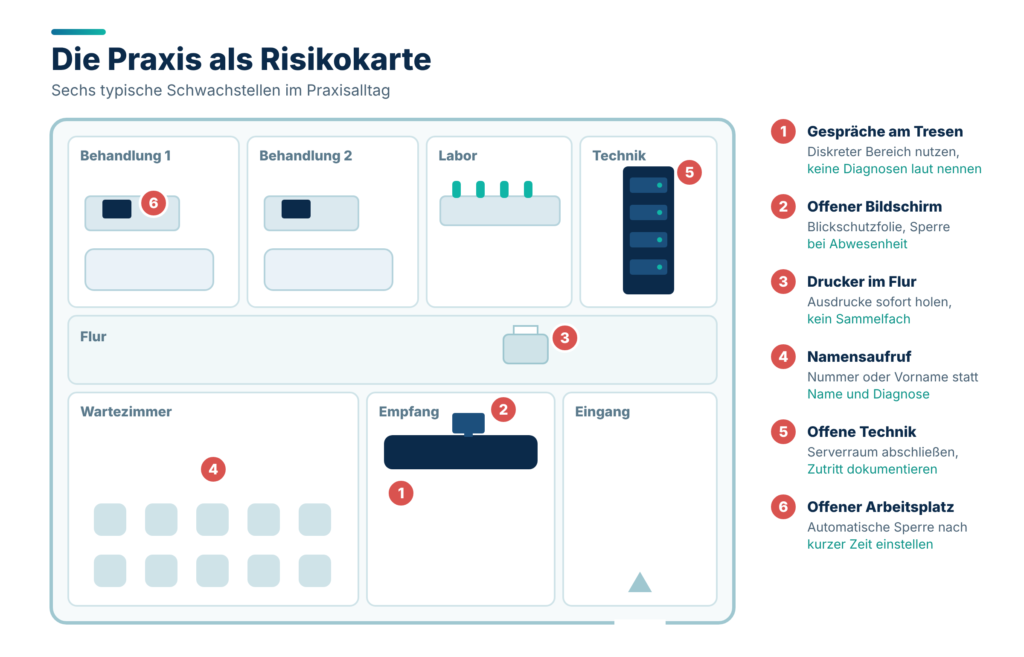
- Anmeldung und Empfang: Gespräche am Tresen werden im Wartezimmer mitgehört. Diagnosen, Medikamente und Namen sollten nicht laut genannt werden. Hilfreich sind Abstandsmarkierungen, ein diskreter Bereich für sensible Gespräche und Bildschirme, die von Wartenden nicht einsehbar sind.
- Aufruf im Wartezimmer: Der Aufruf mit vollem Namen oder gar mit Behandlungsbezug ist heikel. Nummern oder Vornamen sind meist die bessere Lösung, sofern die Patienten informiert sind.
- Telefon: Auskünfte am Telefon an Angehörige oder Dritte sind nur mit Einwilligung zulässig. Bei Rückfragen sollte die Identität des Anrufers geprüft werden.
- Normale E-Mail: Unverschlüsselte E-Mails sind wie Postkarten. Befunde und andere Gesundheitsdaten gehören nicht in normale E-Mails. Für die Kommunikation unter Leistungserbringern steht KIM, der Kommunikationsdienst in der Telematikinfrastruktur, zur Verfügung. Für die Kommunikation mit Patienten nutzen Sie ausschließlich geeignete, sichere Wege.
- Messenger: Verbreitete Consumer-Messenger sind für Patientendaten nicht geeignet, auch wenn sie bequem sind. Sie bringen Probleme bei Verschlüsselung, Metadaten, Auftragsverarbeitung und Kontrolle über die Endgeräte mit sich. Nutzen Sie für die Kommunikation im Gesundheitswesen vorgesehene Lösungen, etwa den TI-Messenger, sobald er in Ihrer Umgebung verfügbar ist.
- Videosprechstunde: Verwenden Sie nur Anbieter, die für die Videosprechstunde zertifiziert sind, und schließen Sie die erforderlichen Verträge ab. Private Videochat-Tools sind keine Option.
- Online-Terminbuchung: Terminportale verarbeiten Gesundheitsdaten. Prüfen Sie Anbieter, Serverstandort, Verträge und Datenschutzinformationen sorgfältig.
- Praxis-Website: Datenschutzerklärung, Impressum, Einbindung externer Dienste wie Karten, Schriftarten oder Statistikwerkzeuge und Kontaktformulare sind ein häufiger Gegenstand von Abmahnungen und Beschwerden. Binden Sie externe Inhalte nur ein, wenn es dafür eine Rechtsgrundlage gibt, und holen Sie bei nicht notwendigen Cookies und Trackern eine wirksame Einwilligung ein. Kontaktformulare sollten verschlüsselt übertragen werden und keine Gesundheitsdaten abfragen, die dort nichts zu suchen haben.
- Fotos und Bewertungen: Fotos von Patienten, etwa zur Wunddokumentation, sind Teil der Patientenakte und nur auf dafür vorgesehenen Systemen zu speichern, nicht auf privaten Smartphones. Auf Online-Bewertungen sollten Praxen niemals mit Behandlungsdetails antworten, auch nicht, um sich zu verteidigen.
- Papier und Entsorgung: Zettel mit Patientendaten gehören nicht in den normalen Papierkorb. Rezepte, Überweisungen und Laborzettel, die im Drucker liegen bleiben, sind ein klassischer Fehler.
- Praxisübergabe, Schließung, Umzug: Auch dabei dürfen Patientendaten nicht einfach weitergegeben werden. Es gibt etablierte Modelle, die den Übergang datenschutz- und schweigepflichtkonform regeln, zum Beispiel die Verwahrung durch eine Nachfolgerin oder einen Nachfolger unter klaren Bedingungen.
- Künstliche Intelligenz und Diktierlösungen: Cloud-basierte Spracherkennung oder KI-Assistenten, in die Patientendaten gelangen, sind Auftragsverarbeitung mit allen dazugehörigen Pflichten. Prüfen Sie Verträge, Datenverwendung zu Trainingszwecken, Serverstandort und Schweigepflichtkonformität, bevor Sie solche Werkzeuge einsetzen. Geben Sie keine identifizierbaren Patientendaten in frei verfügbare KI-Dienste ein.
IT-Sicherheit: die Praxis technisch absichern
Datenschutz sagt, was geschützt werden muss. IT-Sicherheit sorgt dafür, dass der Schutz tatsächlich funktioniert. Die gute Nachricht: Mit einem überschaubaren Satz von Grundmaßnahmen lässt sich das Risiko drastisch senken.
Die zehn wichtigsten Maßnahmen
- Regelmäßige Datensicherung nach der 3-2-1-Regel: Mindestens drei Kopien der Daten, auf zwei verschiedenen Medien, davon eine Kopie getrennt vom Praxisnetz, also offline oder unveränderbar. Ein Backup, das im selben Netz liegt, wird bei einem Ransomware-Angriff oft mit verschlüsselt. Ebenso wichtig: Testen Sie regelmäßig, ob sich die Daten tatsächlich wiederherstellen lassen.
- Updates und Patches zeitnah einspielen: Betriebssysteme, Praxissoftware, Browser, Router, Firewall und Drucker brauchen Sicherheitsupdates. Ungepatchte Systeme sind das häufigste Einfallstor.
- Starke Passwörter und Mehrfaktor-Authentifizierung: Lange Passphrasen statt kurzer Kennwörter, kein Passwort für mehrere Dienste, ein Passwortmanager für das Team. Wo immer möglich, sollte ein zweiter Faktor aktiviert werden, insbesondere bei Fernzugängen und Cloud-Diensten.
- Zugriffsrechte nach dem Prinzip der minimalen Rechte: Jede Person erhält nur die Rechte, die sie für ihre Arbeit braucht. Administratorrechte gehören nicht in den Alltagsbetrieb. Personenbezogene Anmeldungen statt gemeinsamer Zugangsdaten machen Zugriffe nachvollziehbar.
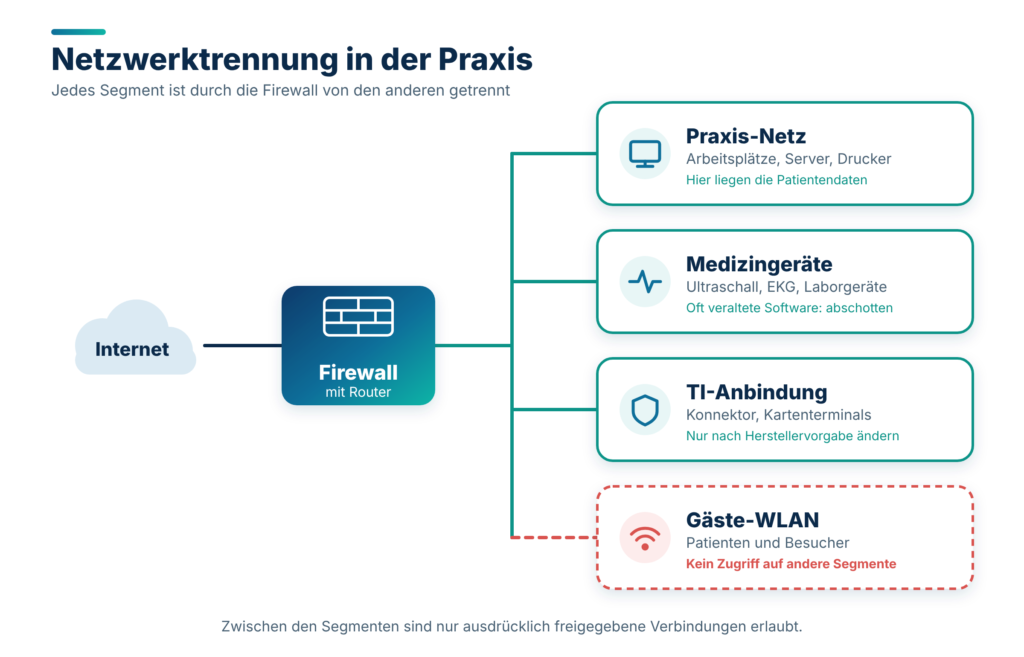
- Firewall und Netzwerktrennung: Die Praxis-IT, das Gäste-WLAN und Medizingeräte gehören in getrennte Netzwerksegmente. Gäste und Patienten dürfen nie im selben Netz sein wie die Praxisrechner.
- Virenschutz und E-Mail-Schutz: Aktueller Schutz auf allen Rechnern, dazu Filter gegen Spam und Phishing. Die meisten Angriffe beginnen mit einer E-Mail.
- Verschlüsselung: Laptops, USB-Sticks, mobile Geräte und Backups sollten verschlüsselt sein. Geht ein Gerät verloren, ist das dann in der Regel keine meldepflichtige Datenpanne mehr, weil die Daten unlesbar bleiben.
- Sichere Fernwartung: Dienstleister greifen oft aus der Ferne auf Praxissysteme zu. Vereinbaren Sie klare Regeln: Zugriff nur nach Freigabe durch die Praxis, protokolliert, mit eigenen Zugangsdaten und über abgesicherte Verbindungen.
- Physische Sicherheit: Server und Netzwerktechnik gehören in einen abschließbaren Raum, nicht in den Flur oder unter den Empfangstresen. Bildschirme am Empfang sollten gesperrt werden, sobald man sich entfernt. Eine Bildschirmsperre nach kurzer Zeit ist Pflicht.
- Sensibilisierung des Teams: Technik allein reicht nicht. Mitarbeitende sollten Phishing-Mails erkennen, wissen, was sie bei einem Verdacht tun, und keine Hemmungen haben, einen Vorfall sofort zu melden. Ein Team, das offen über Fehler spricht, ist sicherer als ein Team, das aus Angst schweigt.
Telematikinfrastruktur und Konnektor
Mit der Telematikinfrastruktur (TI) sind Praxen an ein geschlossenes, besonders abgesichertes Netz des Gesundheitswesens angebunden. Die dezentralen Komponenten wie Konnektor beziehungsweise Zugangsdienst, Kartenterminals sowie Praxis- und Heilberufsausweis haben Laufzeiten und Wartungsanforderungen. Behalten Sie Zertifikatslaufzeiten und Austauschfristen im Blick, lassen Sie Installation und Wartung nur durch zertifizierte Fachleute durchführen und verändern Sie die Konfiguration nicht eigenmächtig. Ebenso wichtig: Die TI schützt die Verbindung, nicht den Praxisrechner. Ein infizierter Praxisrechner ist auch im geschützten Netz ein Risiko.
Die elektronische Patientenakte
Die elektronische Patientenakte ist für Arztpraxen seit dem 1. Oktober 2025 verpflichtend zu nutzen und zu befüllen. Für Praxen, die ihrer Pflicht nicht nachkommen, sind Sanktionen vorgesehen, zum Beispiel Honorarkürzungen. Wer die Akte befüllen will, benötigt ein entsprechendes ePA-Modul in der Praxissoftware.
Aus Datenschutzsicht sind einige Punkte wichtig. Durch das Einstecken der Gesundheitskarte erhält die Praxis standardmäßig für 90 Tage Zugriff auf die Akte. Patienten können ihre Akte freiwillig nutzen, einzelne Dokumente verbergen oder dem Zugriff bestimmter Einrichtungen widersprechen. Jugendliche können ab 15 Jahren selbst über ihre Akte entscheiden. In der Praxis bedeutet das: Das Team sollte die Funktionsweise verstehen und Patienten bei Fragen sachlich informieren, ohne Druck auszuüben. Dokumentieren Sie, wenn Patienten der Befüllung bestimmter Daten widersprechen, und beachten Sie, dass besonders sensible Befunde, etwa zu psychischen Erkrankungen, Schwangerschaftsabbrüchen oder sexuell übertragbaren Krankheiten, besonderer Sorgfalt bedürfen. Lassen Sie sich von Ihrem Softwarehersteller und Ihrer Kassenärztlichen Vereinigung über den jeweils aktuellen Stand informieren, denn die Regelungen werden fortlaufend angepasst.
Notfallplan: Was tun, wenn die IT ausfällt?
Ein Notfallplan gehört zu jeder Praxis. Er beantwortet im Voraus die Fragen, die im Ernstfall keine Zeit für Diskussionen lassen:
- Wer ist die erste Ansprechperson, und wie ist sie erreichbar, auch wenn das Praxisnetz nicht funktioniert?
- Wo liegen die Notfallkontakte (IT-Dienstleister, Softwarehersteller, Datenschutzbeauftragter, Versicherung) in ausgedruckter Form?
- Wie läuft der Praxisbetrieb auf Papier weiter (Notfallformulare, Rezepte, Terminlisten)?
- Wo liegt das Offline-Backup, und wer kann es wiederherstellen?
- Wer entscheidet über Meldungen an Behörden und Betroffene?
Üben Sie den Ernstfall einmal im Jahr, zum Beispiel mit einem Ausfall-Szenario in der Mittagspause.
Die IT-Sicherheitsrichtlinie der KBV: Pflichten nach Praxisgröße
Niedergelassene Ärztinnen und Ärzte sind gesetzlich verpflichtet, die IT-Sicherheitsrichtlinie der Kassenärztlichen Bundesvereinigung umzusetzen. Sie legt Mindestanforderungen fest, die nach der Größe der Praxis gestaffelt sind. Grob lässt sich die Systematik so beschreiben:
- Alle Praxen: Grundlegende Maßnahmen wie Virenschutz, Firewall, Updates, Passwortregeln, Datensicherung, Verschlüsselung mobiler Geräte und Schulung.
- Mittlere Praxen (grob ab etwa sechs Personen, die ständig mit der Datenverarbeitung befasst sind): Zusätzliche Anforderungen, etwa zu Netzwerkabsicherung, Protokollierung und Zugriffssteuerung.
- Große Praxen (grob ab etwa 20 Personen): Weitergehende Anforderungen, unter anderem zu Informationssicherheitsmanagement und Notfallvorsorge.
- Zusatzanforderungen gelten für Medizingeräte und für die dezentralen Komponenten der Telematikinfrastruktur.
Die genauen Schwellen und Anforderungen entnehmen Sie bitte der aktuellen Fassung der Richtlinie auf der Website der KBV. Dort finden Sie auch eine verständliche Checkliste, mit der Sie den Stand Ihrer Praxis prüfen können. Wichtig ist, dass Sie die Umsetzung dokumentieren. Gerade im Streitfall oder bei einer Prüfung ist der Nachweis entscheidend.
NIS-2: Betrifft das auch meine Praxis?
Die europäische NIS-2-Richtlinie soll das Cybersicherheitsniveau in wichtigen Sektoren anheben, darunter das Gesundheitswesen. Deutschland hat sie im Dezember 2025 durch eine Änderung des BSI-Gesetzes umgesetzt. Für die meisten Praxen ändert sich dadurch wenig, denn die Pflichten greifen erst ab einer bestimmten Unternehmensgröße. Als Faustregel gelten grob 50 Beschäftigte oder mehr als 10 Millionen Euro Jahresumsatz. Davon sind vor allem Krankenhäuser, größere Medizinische Versorgungszentren und große Praxisverbünde betroffen. Eine Einzelpraxis oder eine kleine Gemeinschaftspraxis bleibt in der Regel außen vor.
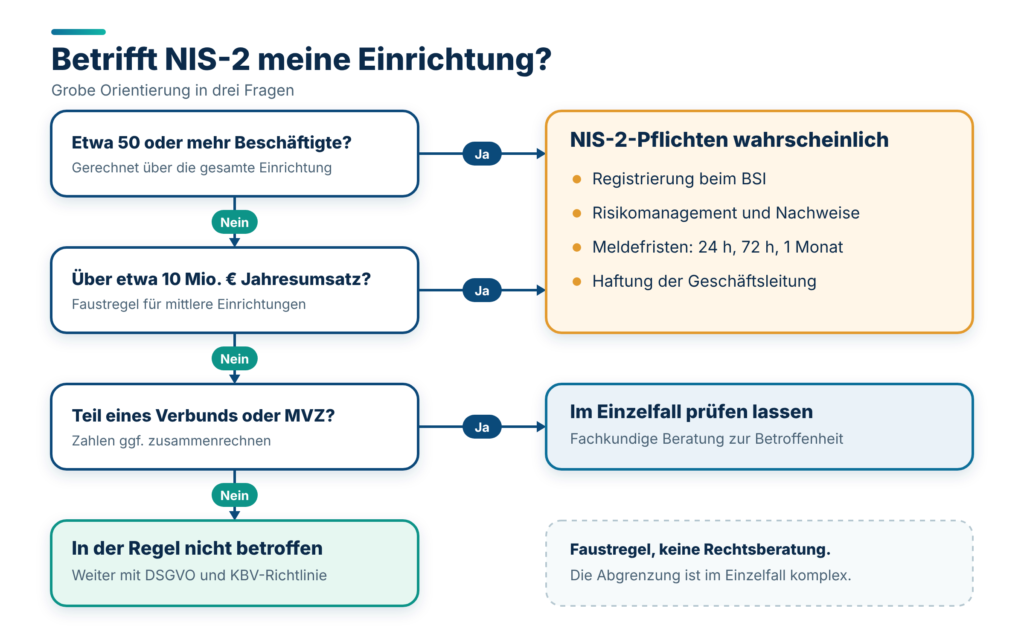
Wenn Ihre Einrichtung dennoch in den Anwendungsbereich fällt, kommen deutlich mehr Pflichten auf Sie zu: Registrierung beim BSI, Risikomanagement, Meldung erheblicher Sicherheitsvorfälle in gestuften Fristen (Frühwarnung binnen 24 Stunden, nähere Meldung binnen 72 Stunden, Abschlussbericht nach einem Monat) und eine persönliche Verantwortung der Geschäftsleitung. Auch wenn Sie nicht betroffen sind, lohnt sich ein Blick auf die Inhalte, denn sie beschreiben im Kern sehr gut, was zu einer vernünftigen Informationssicherheit gehört. Prüfen Sie Ihre Betroffenheit im Zweifel mit fachkundiger Unterstützung, da die Abgrenzung im Einzelfall komplex sein kann.
Datenpanne: Was tun, wenn etwas schiefgeht?
Eine Datenschutzverletzung liegt vor, wenn personenbezogene Daten versehentlich oder unrechtmäßig vernichtet, verloren, verändert, offengelegt oder zugänglich gemacht werden. Typische Beispiele aus der Praxis: ein Befund geht an den falschen Empfänger, ein Laptop mit unverschlüsselten Daten wird gestohlen, ein Verschlüsselungstrojaner legt die Praxis lahm, ein ehemaliger Mitarbeiter greift unbefugt auf Daten zu.
So gehen Sie vor
- Ruhe bewahren und den Vorfall stoppen: Betroffene Geräte vom Netz trennen, aber nicht ausschalten, wenn dadurch Spuren verloren gehen könnten. Zugänge sperren, Passwörter ändern.
- Verantwortliche informieren: Praxisleitung, IT-Dienstleister, gegebenenfalls Datenschutzbeauftragter.
- Vorfall dokumentieren: Was ist wann passiert, welche Daten sind betroffen, wie viele Personen, welche Maßnahmen wurden ergriffen? Jede Datenpanne muss intern dokumentiert werden, auch wenn sie nicht gemeldet wird.
- Risiko bewerten: Besteht ein Risiko für die Rechte und Freiheiten der Betroffenen? Bei Gesundheitsdaten ist dies häufig der Fall.
- Meldung an die Aufsichtsbehörde: Besteht ein Risiko, muss die Meldung nach Artikel 33 DSGVO unverzüglich erfolgen, möglichst binnen 72 Stunden nach Bekanntwerden an die zuständige Landesdatenschutzbehörde. Die meisten Behörden bieten dafür Online-Formulare an.
- Information der Betroffenen: Besteht ein hohes Risiko, etwa weil Diagnosen offengelegt wurden, sind auch die betroffenen Patienten zu benachrichtigen (Artikel 34 DSGVO), in klarer und verständlicher Sprache.
- Ursachen beheben und lernen: Nach dem Vorfall werden Maßnahmen angepasst, damit sich der Fehler nicht wiederholt.
Wichtig: Ein gemeldeter Vorfall führt nicht automatisch zu einem Bußgeld. Aufsichtsbehörden bewerten, ob eine Praxis vorbereitet war und angemessen reagiert hat. Schweigen und Vertuschen sind dagegen die schlechteste Strategie. Ergänzend sollten Sie Ihre Cyberversicherung und gegebenenfalls Ihre Berufshaftpflicht prüfen und im Ernstfall umgehend informieren, denn Versicherungen verlangen oft kurze Meldefristen und bestimmte Vorsorgemaßnahmen.
Bußgelder, Haftung und die Frage nach dem realistischen Risiko
Die DSGVO sieht bei schweren Verstößen Bußgelder von bis zu 20 Millionen Euro oder vier Prozent des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Für andere Verstöße gilt ein niedrigerer Rahmen. Diese Zahlen schrecken verständlicherweise ab, sie bilden aber nicht den Regelfall in Arztpraxen ab. Aufsichtsbehörden berücksichtigen Größe, Verschulden, Kooperation und getroffene Schutzmaßnahmen. Wer nachweislich ernsthaft Datenschutz betreibt, hat im Fall eines Vorfalls erheblich bessere Karten.
Daneben kommen weitere Konsequenzen in Betracht: Schadensersatzansprüche von Patienten nach Artikel 82 DSGVO, berufsrechtliche Folgen, strafrechtliche Konsequenzen bei Verletzung der Schweigepflicht sowie ein erheblicher Vertrauens- und Reputationsschaden. Der größte Schaden entsteht bei einem Cyberangriff oft nicht durch das Bußgeld, sondern durch den Praxisstillstand, den Datenverlust und die Wiederherstellungskosten.
Praktische Checkliste für den Start
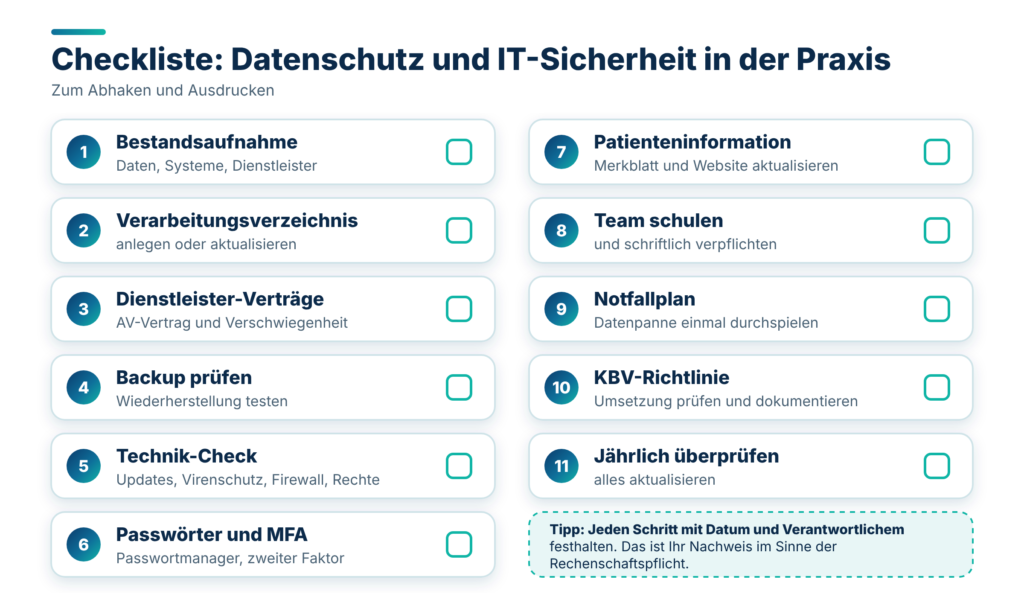
Wenn Sie noch am Anfang stehen, gehen Sie schrittweise vor. Diese Reihenfolge hat sich bewährt:
- Bestandsaufnahme: Welche Daten verarbeiten wir, mit welchen Systemen, welche Dienstleister haben Zugriff?
- Verzeichnis der Verarbeitungstätigkeiten anlegen oder aktualisieren.
- Verträge zur Auftragsverarbeitung und Verschwiegenheitsverpflichtungen mit allen Dienstleistern prüfen.
- Backup-Konzept prüfen und die Wiederherstellung testen.
- Updates, Virenschutz, Firewall und Zugriffsrechte überprüfen.
- Passwortregeln und Mehrfaktor-Authentifizierung einführen.
- Informationsblatt für Patienten und Datenschutzerklärung der Website aktualisieren.
- Mitarbeitende schulen und schriftlich verpflichten.
- Notfallplan und Meldeablauf für Datenpannen erstellen und einmal durchspielen.
- Die Umsetzung der KBV-IT-Sicherheitsrichtlinie anhand der Checkliste prüfen und dokumentieren.
- Einmal jährlich alles überprüfen und aktualisieren.
Häufige Missverständnisse
- „Wir sind zu klein, uns greift niemand an.“ Angriffe laufen automatisiert und treffen Praxen jeder Größe. Kleine Praxen sind oft sogar leichter zu überwinden.
- „Das macht doch unser IT-Dienstleister.“ Er kann unterstützen, die Verantwortung bleibt aber bei der Praxisleitung. Prüfen Sie, was vertraglich vereinbart ist und was tatsächlich umgesetzt wird.
- „Die TI ist sicher, also sind wir sicher.“ Die TI schützt die Verbindung, nicht Ihre Arbeitsplätze, Ihre E-Mail oder Ihr WLAN.
- „Patienten haben unterschrieben, also ist alles erlaubt.“ Eine Einwilligung ersetzt weder Schutzmaßnahmen noch Transparenz, und sie kann widerrufen werden.
- „Datenschutz verhindert gute Behandlung.“ Das Gegenteil trifft zu: Gut organisierter Datenschutz schafft Vertrauen, und Vertrauen erleichtert die offene Kommunikation, auf die jede Behandlung angewiesen ist.
Fazit
Datenschutz und IT-Sicherheit in der Arztpraxis sind kein einmaliges Projekt, sondern eine dauerhafte Aufgabe, die zur Praxisorganisation gehört wie Hygiene oder Qualitätsmanagement. Die Anforderungen sind zahlreich, aber gut beherrschbar, wenn man sie in kleine Schritte zerlegt: wissen, welche Daten man hat, Verantwortlichkeiten klären, die wichtigsten technischen Grundmaßnahmen umsetzen, das Team mitnehmen und für den Ernstfall vorbereitet sein. Wer das konsequent tut und dokumentiert, erfüllt nicht nur die gesetzlichen Pflichten, sondern schützt vor allem das, worum es eigentlich geht: das Vertrauen der Patientinnen und Patienten und die Handlungsfähigkeit der eigenen Praxis.
Hinweis
Dieser Artikel dient der allgemeinen Information und ersetzt keine Rechts- oder Datenschutzberatung im Einzelfall. Gesetze, Richtlinien und Fristen im Gesundheitswesen ändern sich schnell, insbesondere bei der elektronischen Patientenakte und der NIS-2-Umsetzung. Prüfen Sie für verbindliche Aussagen die aktuellen Veröffentlichungen Ihrer Kassenärztlichen Vereinigung, der KBV, der Ärztekammer, des BSI und der zuständigen Landesdatenschutzbehörde.
Quellen und weiterführende Informationen
- Elektronische Patientenakte bundesweit gestartet, Deutsches Ärzteblatt
- Pflicht zur ePA für Praxen, web.de Magazin
- Gesundheitsdigitalisierung am Limit, netzpolitik.org
- Stellungnahme der Bundesärztekammer zum NIS-2-Umsetzungsgesetz
- Sichere Praxis-IT, Überblick zu IT-Sicherheitsrichtlinie, NIS-2 und BSI-Bericht, medizinio
- NIS2-Umsetzung in Deutschland, SECJUR