
 gekennzeichnet.
Kategorien: Security und Weiterbildung
Phishing-Mails erkennen und richtig reagieren: Ein Leitfaden um die typischen Warnsignale zu erkennen. Enthält Beispiele und Schulungsmaterial zum Download (Checkliste, Quiz, Meldeprozess).
Einleitung
Eine einzige Mail, ein einziger Klick: Mehr braucht es oft nicht, damit Zugangsdaten in falsche Hände geraten, Schadsoftware ins Firmennetz gelangt oder Geld auf ein fremdes Konto überwiesen wird. Phishing gehört seit Jahren zu den häufigsten Einfallstoren für Cyberangriffe, und der Grund ist einfach: Die Angreifer setzen nicht auf technische Lücken, sondern auf menschliches Verhalten.
Die gute Nachricht: Mit etwas Wissen und einer klaren Routine lassen sich die allermeisten Phishing-Versuche zuverlässig erkennen. Dieser Artikel richtet sich an Mitarbeiterinnen und Mitarbeiter aller Abteilungen, ebenso an Geschäftsführung, IT-Verantwortliche und Datenschutzbeauftragte, die ihr Team schulen möchten. Sie brauchen dafür keine technischen Vorkenntnisse.
Am Ende finden Sie eine Übersicht über das Schulungsmaterial zum Download. Die Inhalte (Merkblatt, Checkliste, Quiz, Meldeprozess) sind direkt in diesem Artikel enthalten und können von Ihnen als PDF bereitgestellt oder in eigene Unterlagen übernommen werden.
1. Was ist Phishing?
Der Begriff setzt sich aus „Password“ und „Fishing“ zusammen, also dem „Angeln nach Passwörtern“. Angreifer versenden Nachrichten, die aussehen, als kämen sie von einer vertrauenswürdigen Stelle: der Hausbank, einem Paketdienst, dem IT-Support, der Geschäftsführung oder einem bekannten Geschäftspartner. Ziel ist es, Sie zu einer Handlung zu bewegen, zum Beispiel:
- Zugangsdaten auf einer gefälschten Anmeldeseite einzugeben
- einen Anhang zu öffnen, der Schadsoftware enthält
- auf einen Link zu klicken, der ein Gerät infiziert
- Geld zu überweisen oder Kontodaten zu ändern
- vertrauliche Informationen herauszugeben
Phishing ist damit eine Form des Social Engineering. Die Täter nutzen Neugier, Hilfsbereitschaft, Respekt vor Vorgesetzten, Zeitdruck oder Angst aus. Mit Dummheit hat das nichts zu tun: Auch erfahrene Fachleute fallen darauf herein, wenn die Nachricht zum richtigen Zeitpunkt und im richtigen Ton eintrifft.
2. Warum sind Mitarbeiter das Ziel?
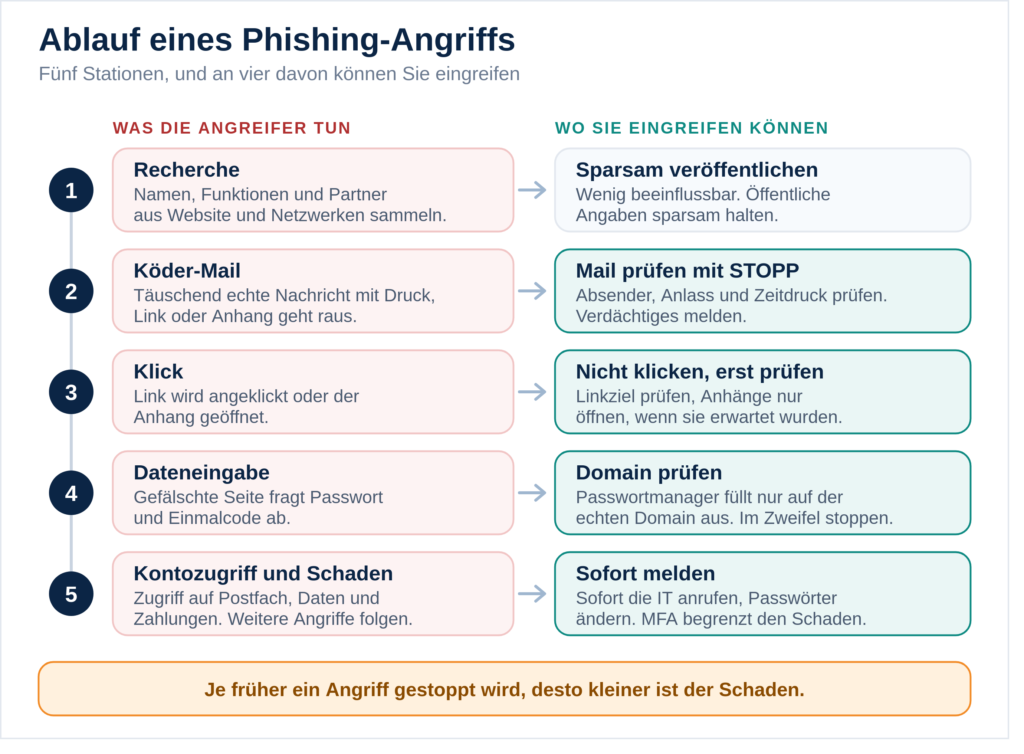
Für Angreifer ist der Weg über Menschen oft günstiger und erfolgversprechender als der Angriff auf gut geschützte Technik. Dafür gibt es mehrere Gründe:
- Mitarbeiter haben Zugriff. Ein einziges Konto genügt häufig, um an E-Mails, Dokumente, Kundendaten oder Finanzsysteme zu gelangen.
- Der Arbeitsalltag ist hektisch. Wer zwischen Terminen schnell das Postfach abarbeitet, prüft weniger gründlich.
- Die Nachrichten werden immer besser. Mithilfe von automatischer Textgenerierung lassen sich heute fehlerfreie, gut formulierte Mails in jeder Sprache erstellen. Das klassische Merkmal „schlechtes Deutsch“ ist daher nur noch ein unzuverlässiger Hinweis.
- Informationen sind leicht zu finden. Firmenwebsites, Karriereportale und soziale Netzwerke liefern Namen, Funktionen und Zuständigkeiten, aus denen sich glaubwürdige Nachrichten bauen lassen.
Entscheidend ist deshalb nicht, ob ein Mitarbeiter „klug genug“ ist, sondern ob er eine feste Routine für verdächtige Nachrichten hat.
3. Die häufigsten Formen von Phishing
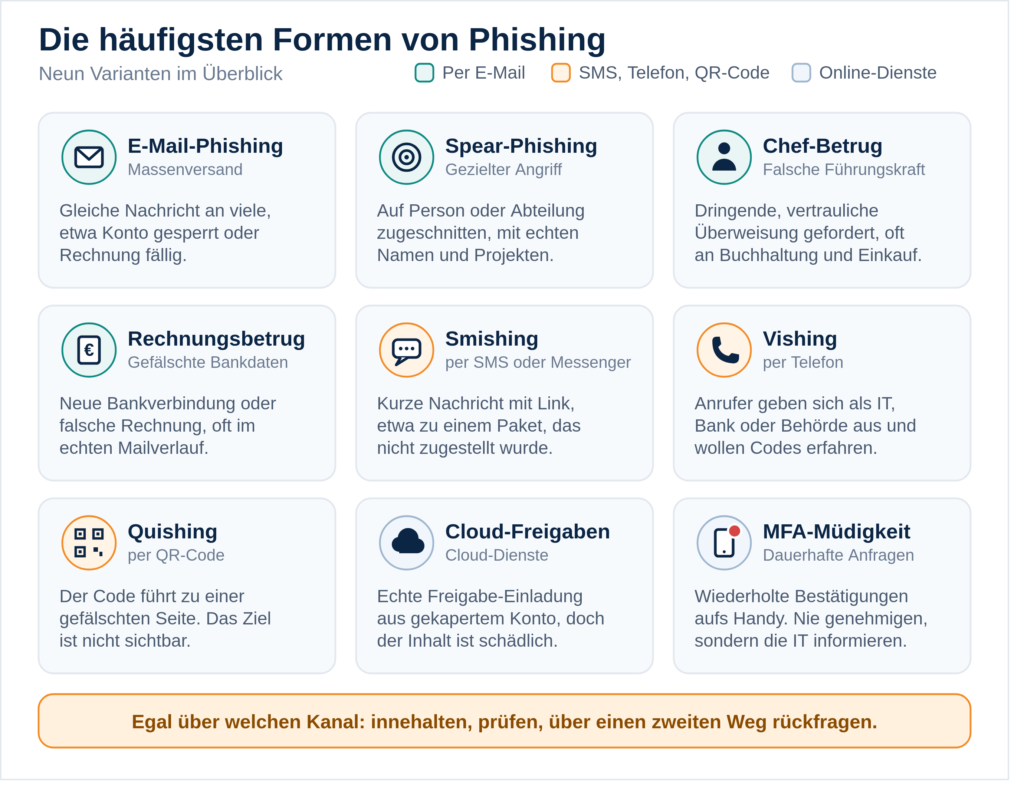
E-Mail-Phishing (Massenversand)
Die klassische Variante: Tausende Empfänger erhalten dieselbe Nachricht, etwa „Ihr Konto wurde gesperrt“ oder „Ihre Rechnung ist fällig“. Die Mails sind meist allgemein gehalten und nutzen bekannte Marken.
Spear-Phishing (gezielter Angriff)
Hier wurde die Nachricht auf eine bestimmte Person oder Abteilung zugeschnitten. Sie nennt echte Namen, aktuelle Projekte oder reale Geschäftspartner. Das macht sie deutlich glaubwürdiger und gefährlicher.
CEO-Fraud und Chef-Betrug
Angeblich schreibt die Geschäftsführung oder eine Führungskraft und bittet um eine dringende, vertrauliche Überweisung oder um Gutscheinkarten. Oft heißt es, man solle mit niemandem darüber sprechen. Besonders betroffen sind Buchhaltung, Einkauf und Assistenzen.
Rechnungs- und Zahlungsbetrug
Ein Lieferant „teilt eine neue Bankverbindung mit“, oder eine gefälschte Rechnung geht ein. Manchmal wird ein echter E-Mail-Verlauf übernommen und nur die Kontonummer ausgetauscht.
Smishing (per SMS oder Messenger)
Phishing per Textnachricht, zum Beispiel „Ihr Paket konnte nicht zugestellt werden, bitte bestätigen Sie hier“. Kurze Nachrichten wirken oft harmlos, die enthaltenen Links sind es nicht.
Vishing (per Telefon)
Anrufer geben sich als IT-Support, Bank oder Behörde aus und drängen auf die Herausgabe von Passwörtern, Codes oder auf die Installation einer Fernwartungssoftware. Auch Stimmen lassen sich inzwischen künstlich nachbilden, daher gilt: Rufnummer und Stimme allein beweisen nichts.
Quishing (per QR-Code)
Ein QR-Code in einer Mail, auf einem Plakat oder in einem Brief führt zu einer gefälschten Seite. Weil das Ziel hinter dem Code nicht sichtbar ist, wird er von manchen Schutzfiltern schlechter erkannt.
Phishing über Kollaborationstools und Cloud-Dienste
Angreifer verschicken echte Freigabe-Einladungen aus kompromittierten Konten oder legen gefälschte Dateien in Cloud-Speichern ab. Die Einladung kommt dann tatsächlich von einem bekannten Dienst, der Inhalt ist trotzdem schädlich.
Gefälschte Anmeldeseiten und MFA-Müdigkeit
Moderne Angriffe leiten Anmeldedaten und sogar Einmalcodes in Echtzeit weiter. Manche Täter lösen zudem wiederholt Bestätigungsanfragen auf dem Smartphone aus, in der Hoffnung, dass das Opfer irgendwann genervt „Genehmigen“ tippt. Wer eine Anmeldebestätigung bekommt, ohne sich angemeldet zu haben, sollte nie bestätigen, sondern sofort die IT informieren.
4. Die zehn wichtigsten Warnsignal
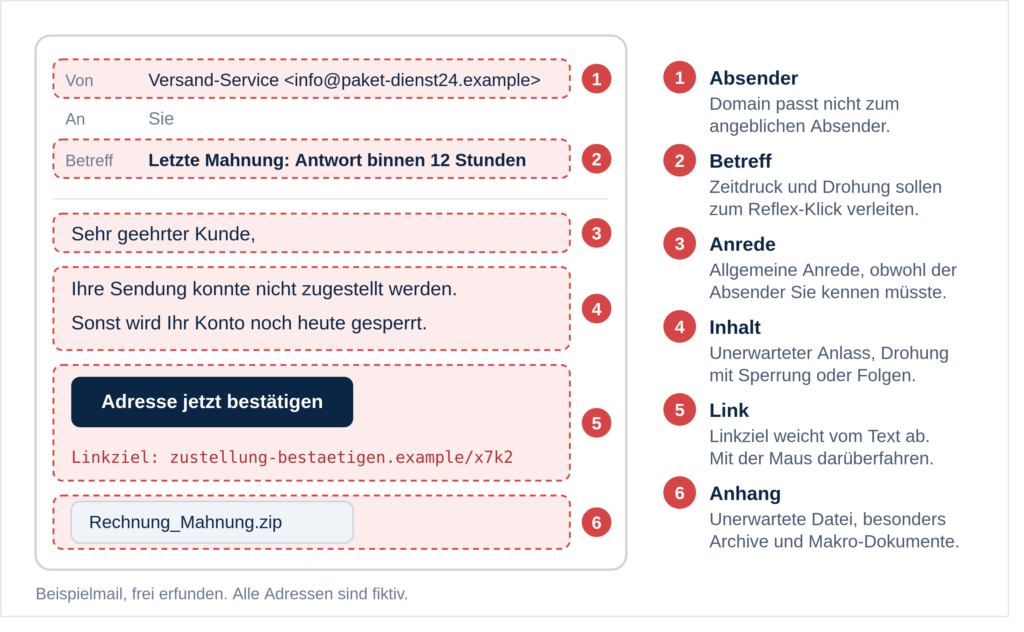
Kein einzelnes Merkmal beweist einen Betrugsversuch, und keines fehlt zuverlässig. Je mehr der folgenden Punkte zusammenkommen, desto vorsichtiger sollten Sie sein.
| Nr. | Warnsignal | Worauf Sie achten sollten |
|---|---|---|
| 1 | Unerwarteter Anlass | Sie haben nichts bestellt, beantragt oder erwartet, und trotzdem kommt eine Rechnung, Mahnung oder Sendungsmitteilung. |
| 2 | Zeitdruck und Drohung | „Handeln Sie innerhalb von 24 Stunden“, „Ihr Konto wird gesperrt“, „letzte Mahnung“. |
| 3 | Ungewöhnlicher Absender | Anzeigename und echte Adresse passen nicht zusammen, die Domain ist leicht verändert (zum Beispiel ein Buchstabe vertauscht oder eine Ziffer statt eines Buchstabens). |
| 4 | Allgemeine Anrede | „Sehr geehrter Kunde“ statt Ihres Namens, obwohl der Absender Sie kennen müsste. |
| 5 | Verdächtiger Link | Der sichtbare Text und das tatsächliche Linkziel unterscheiden sich, die Adresse wirkt kryptisch oder nutzt Kurzlinks. |
| 6 | Unerwarteter Anhang | Besonders Archive, Office-Dateien mit Makros, ausführbare Dateien oder Dokumente mit der Aufforderung, „Inhalte zu aktivieren“. |
| 7 | Anfrage nach sensiblen Daten | Passwörter, PINs, Einmalcodes oder Kreditkartendaten werden per Mail oder Telefon nie von seriösen Stellen abgefragt. |
| 8 | Ungewöhnlicher Kommunikationsweg | Die Geschäftsführung schreibt plötzlich vom privaten Postfach oder per Messenger und bittet um Vertraulichkeit. |
| 9 | Abweichender Stil | Ton, Grußformel oder Signatur passen nicht zu dem, was Sie von der Person kennen. |
| 10 | Bauchgefühl | Etwas wirkt merkwürdig. Nehmen Sie dieses Gefühl ernst und prüfen Sie nach. |
Wichtig: Rechtschreibfehler sind ein Hinweis, aber kein verlässlicher Test. Professionell gemachte Phishing-Mails können fehlerfrei sein.
5. Die STOPP-Methode: In fünf Schritten zur sicheren Entscheidung
Damit die Prüfung im Alltag funktioniert, braucht es eine einfache Merkhilfe. Die STOPP-Methode lässt sich in wenigen Sekunden anwenden.
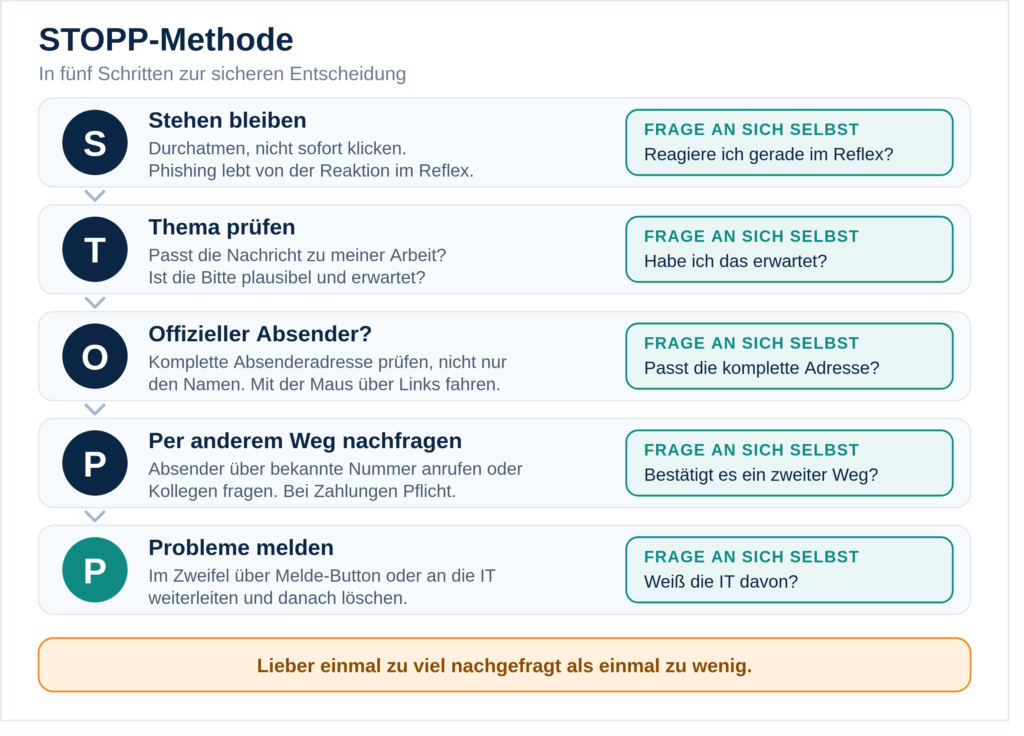
S wie Stehen bleiben. Atmen Sie durch und klicken Sie nicht sofort. Phishing lebt von der Reaktion im Reflex.
T wie Thema prüfen. Passt die Nachricht zu Ihrer Arbeit? Haben Sie so etwas erwartet? Ist die Bitte plausibel?
O wie Offizieller Absender? Prüfen Sie die vollständige Absenderadresse, nicht nur den Anzeigenamen. Fahren Sie mit der Maus über Links, ohne zu klicken, und lesen Sie das tatsächliche Ziel.
P wie Per anderem Weg nachfragen. Rufen Sie den Absender unter einer Ihnen bekannten Nummer an (nicht unter der in der Mail angegebenen) oder fragen Sie im Kollegenkreis nach. Bei Zahlungsaufforderungen und geänderten Bankdaten ist diese Rückfrage Pflicht.
P wie Probleme melden. Im Zweifel leiten Sie die Nachricht an die IT-Abteilung oder die zuständige Meldestelle weiter, am besten über die Melde-Funktion Ihres Mailprogramms, und löschen sie danach.
Der Grundsatz dahinter: Lieber einmal zu viel nachgefragt als einmal zu wenig. Kein seriöser Absender nimmt es übel, wenn Sie sich vergewissern.
6. Links und Anhänge richtig prüfen
Links lesen lernen
Die entscheidende Information in einer Internetadresse steht direkt vor dem ersten einzelnen Schrägstrich und ganz am Ende der Domain. Alles davor sind lediglich Unterbereiche, die jeder frei wählen kann.
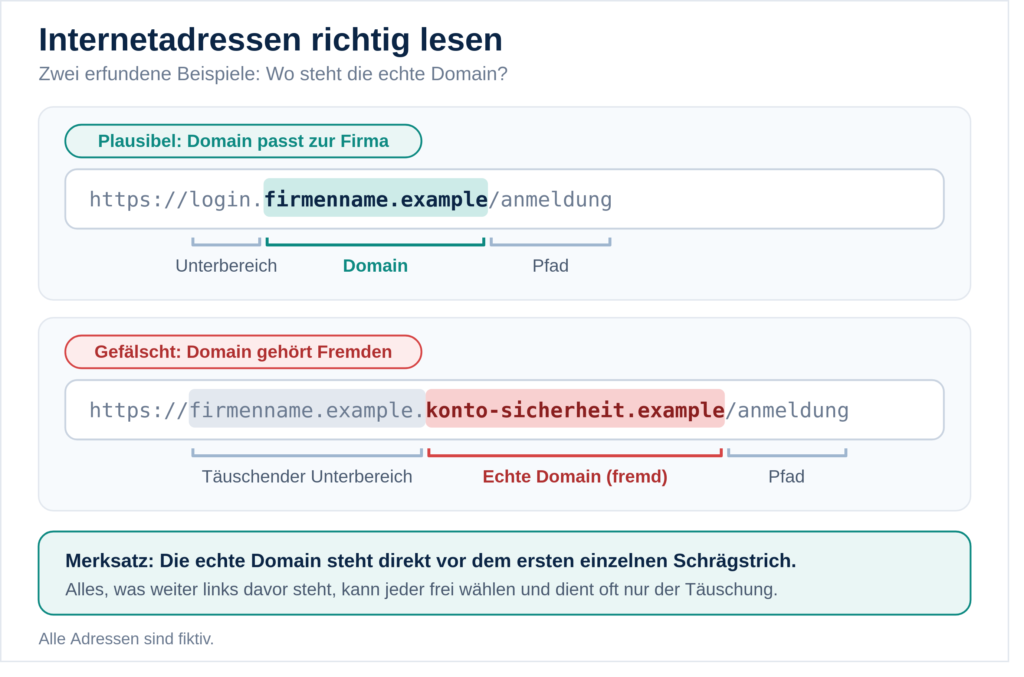
Zwei erfundene Beispiele:
https://login.firmenname.example/anmeldunggehört zur Domainfirmenname.example. Die Adresse wirkt plausibel.https://firmenname.example.konto-sicherheit.example/anmeldunggehört zur Domainkonto-sicherheit.example. Der Firmenname steht hier nur davor und täuscht Vertrauen vor.
Weitere Tipps:
- Fahren Sie mit der Maus über den Link. Am Smartphone halten Sie den Link gedrückt, um die Vorschau zu sehen.
- Seien Sie misstrauisch bei Kurzlinks und bei Adressen mit ungewöhnlichen Endungen.
- Das Schloss-Symbol im Browser bedeutet nur, dass die Verbindung verschlüsselt ist, nicht dass die Seite vertrauenswürdig ist. Auch Betrüger nutzen Verschlüsselung.
- Öffnen Sie Anmeldeseiten lieber über ein Lesezeichen oder die selbst eingegebene Adresse statt über einen Link aus einer Nachricht.
Anhänge mit Vorsicht öffnen
- Öffnen Sie keine Anhänge, die Sie nicht erwartet haben, auch nicht von bekannten Absendern, solange Sie nicht nachgefragt haben.
- Seien Sie besonders vorsichtig bei komprimierten Dateien, Office-Dokumenten mit der Aufforderung, Makros oder Bearbeitung zu aktivieren, sowie bei Dateien mit doppelter Endung wie „rechnung.pdf.exe“.
- Passwortgeschützte Archive, bei denen das Passwort in der Mail steht, dienen oft dazu, Virenscanner zu umgehen.
- Aktivieren Sie niemals Makros, nur weil ein Dokument es verlangt.
QR-Codes
Scannen Sie QR-Codes aus unerwarteten Mails oder Briefen nicht. Falls doch nötig, prüfen Sie die angezeigte Adresse, bevor Sie sie öffnen, und geben Sie keine Zugangsdaten ein.
7. Praxisbeispiele
Alle folgenden Beispiele sind frei erfunden und dienen der Übung.
Beispiel 1: Die Paketbenachrichtigung
Betreff: Ihre Sendung wartet auf Zustellung
Absender: Versand-Service (info@paket-zustellung-de.example)Hallo, Ihr Paket konnte nicht zugestellt werden. Bitte bestätigen Sie innerhalb von 12 Stunden Ihre Adresse und zahlen Sie eine Gebühr von 1,99 Euro, sonst wird die Sendung zurückgeschickt.
Was auffällt: Kein Bezug zu einer erwarteten Sendung, Zeitdruck, kleiner Geldbetrag als Köder (so gelangen Täter an Kartendaten), Absenderdomain gehört nicht zu einem bekannten Zusteller.
Beispiel 2: Der angebliche Chef
Betreff: Bitte um kurzfristige Unterstützung
Absender: Geschäftsführung (privatadresse@freemail.example)Hallo Frau Becker, ich sitze gerade in einem Termin und kann nicht telefonieren. Bitte überweisen Sie heute noch 14.800 Euro an das unten genannte Konto. Es ist vertraulich, bitte sprechen Sie mit niemandem darüber. Ich erkläre es später.
Was auffällt: Privates Postfach statt Firmenadresse, Zeitdruck, Vertraulichkeit, Umgehung des normalen Freigabeprozesses. Richtig wäre: nicht antworten, sondern die Person über bekannte Telefonnummer oder persönlich kontaktieren und die IT informieren.
Beispiel 3: Die Passwortablaufmeldung
Betreff: Ihr Passwort läuft heute ab
Absender: IT-Support (support@it-helpdesk-portal.example)Ihr Passwort ist nur noch 2 Stunden gültig. Klicken Sie hier, um es zu verlängern. Andernfalls wird Ihr Konto gesperrt.
Was auffällt: Die echte IT schickt solche Mails nur über bekannte Wege und fordert keine Anmeldung über Links. Außerdem bestehen Zeitdruck und Drohung. Im Zweifel fragen Sie direkt bei der IT nach.
Beispiel 4: Der echte Geschäftspartner mit neuer Bankverbindung
Betreff: AW: Rechnung 2024-1187
Absender: Buchhaltung (rechnung@lieferant.example)Bitte beachten Sie, dass sich unsere Bankverbindung geändert hat. Die aktuelle Rechnung bitten wir auf das neue Konto zu zahlen.
Was auffällt: Das ist die gefährlichste Variante, weil sie sich in einen echten Mailverlauf einklinkt. Änderungen von Bankdaten werden immer telefonisch unter einer bereits bekannten Nummer bestätigt, bevor gezahlt wird.
8. Was tun bei Verdacht, und was, wenn Sie schon geklickt haben?
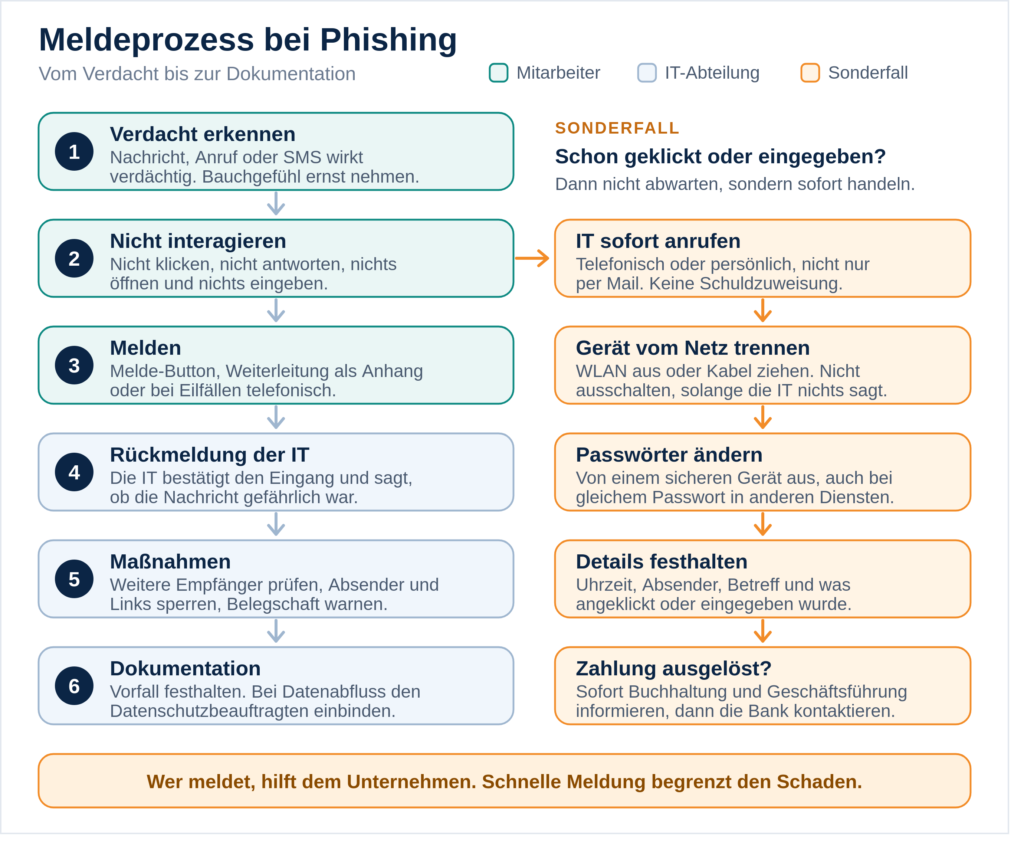
Bei einem Verdacht
- Nicht antworten, nicht klicken, keine Anhänge öffnen.
- Die Nachricht über die Melde-Funktion oder per Weiterleitung als Anhang an die IT-Abteilung senden.
- Die Nachricht anschließend löschen, sofern die IT nichts anderes verlangt.
- Bei Zahlungsaufforderungen die Buchhaltung und die Vorgesetzten informieren.
Wenn Sie bereits geklickt oder Daten eingegeben haben
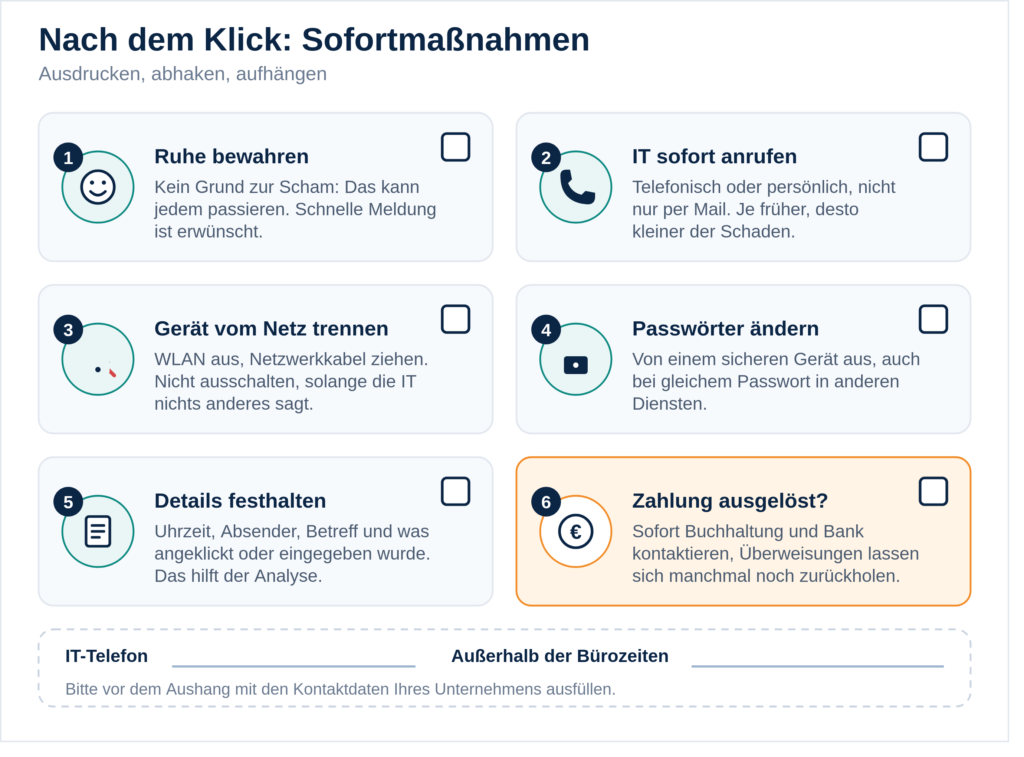
Das kann jedem passieren. Entscheidend ist, dass Sie sofort handeln und nichts verschweigen. Je schneller die IT informiert wird, desto kleiner ist der Schaden.
- Ruhe bewahren und keine Schuldzuweisung befürchten. Schnelle Meldung ist erwünscht.
- Sofort die IT informieren, telefonisch oder persönlich, nicht nur per Mail.
- Gerät vom Netzwerk trennen, falls ein Anhang geöffnet wurde (WLAN aus, Netzwerkkabel ziehen), das Gerät aber nicht herunterfahren, sofern die IT nichts anderes sagt.
- Passwörter ändern, wenn Zugangsdaten eingegeben wurden, und zwar von einem sicheren Gerät aus. Das gilt auch für andere Dienste, bei denen dasselbe Passwort verwendet wurde.
- Details festhalten: Uhrzeit, Absender, Betreff, was angeklickt oder eingegeben wurde. Das hilft bei der Analyse.
- Bei Zahlungen sofort die Bank kontaktieren, denn bei sehr schneller Reaktion lassen sich Überweisungen manchmal noch zurückholen.
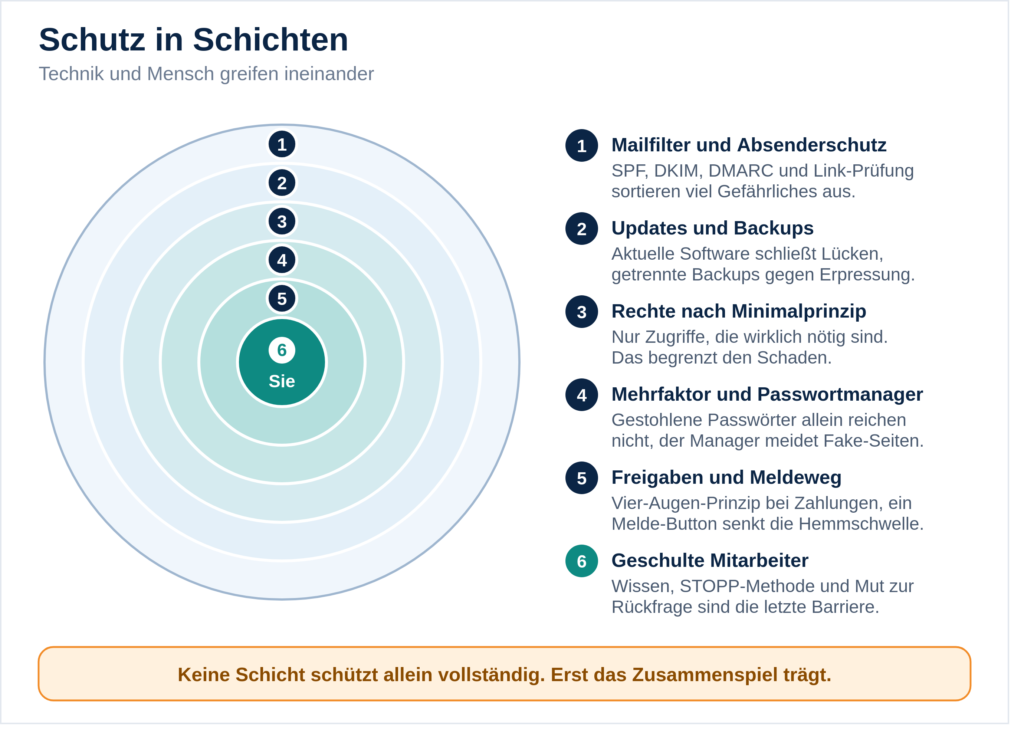
9. Technische Schutzmaßnahmen, die Mitarbeiter unterstützen
Schulung ersetzt keine Technik, und Technik ersetzt keine Schulung. Erst beides zusammen bietet gute Sicherheit. Für Unternehmen sind folgende Maßnahmen empfehlenswert:
- Mehrfaktor-Authentifizierung (MFA): Selbst wenn ein Passwort gestohlen wird, ist das Konto noch geschützt. Besonders robust sind Verfahren auf Basis von Sicherheitsschlüsseln oder Passkeys, weil sie sich nicht auf gefälschten Seiten eingeben lassen.
- Passwortmanager: Er füllt Zugangsdaten nur auf der echten Domain aus. Das ist ein praktischer Schutz, denn fehlt die automatische Ausfüllung, sollte man stutzig werden.
- E-Mail-Authentifizierung (SPF, DKIM, DMARC): Diese Verfahren erschweren das Fälschen von Absenderadressen der eigenen Domain.
- Mailfilter und Link-Prüfung: Sie sortieren viele gefährliche Nachrichten aus und prüfen Links beim Klick.
- Regelmäßige Updates: Browser, Betriebssystem und Office-Programme sollten stets aktuell sein, damit Schadsoftware keine bekannten Lücken ausnutzen kann.
- Rechtevergabe nach dem Minimalprinzip: Mitarbeiter erhalten nur die Zugriffe, die sie wirklich brauchen. Das begrenzt den Schaden bei einem übernommenen Konto.
- Backups: Regelmäßige, getrennt aufbewahrte und getestete Sicherungen sind die wichtigste Absicherung gegen Erpressersoftware.
- Klare Freigabeprozesse: Vier-Augen-Prinzip bei Zahlungen und telefonische Rückbestätigung bei geänderten Bankdaten.
- Einfacher Meldeweg: Ein Button im Mailprogramm senkt die Hemmschwelle erheblich.
10. Rechtlicher Hintergrund in Kürze
Dieser Abschnitt ersetzt keine Rechtsberatung, gibt aber Orientierung.
- Datenschutz-Grundverordnung (DSGVO): Unternehmen müssen angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten treffen. Schulungen der Mitarbeiter gehören dazu. Kommt es durch Phishing zu einem Datenabfluss, kann eine Meldepflicht an die Aufsichtsbehörde bestehen, grundsätzlich innerhalb von 72 Stunden nach Bekanntwerden. Auch deshalb ist die schnelle interne Meldung so wichtig.
- NIS-2-Richtlinie: Für viele Unternehmen in der EU gelten verschärfte Anforderungen an das Cybersicherheits-Risikomanagement, einschließlich Schulung und Sensibilisierung. Ob Ihr Unternehmen betroffen ist und welche Pflichten konkret gelten, sollten Sie anhand der aktuellen nationalen Umsetzung prüfen oder mit Fachleuten klären.
- Anlaufstellen: Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bietet Informationen und Empfehlungen für Unternehmen und Privatpersonen. Strafbare Handlungen können bei der Polizei angezeigt werden.
11. Schulung im Unternehmen: So gelingt sie
Eine einmalige Pflichtveranstaltung reicht nicht aus. Wirksam ist ein Programm, das regelmäßig, kurz und alltagsnah ist.
Die Grundlagen
- Ziel festlegen. Was sollen Mitarbeiter nach der Schulung können? Zum Beispiel: Warnsignale erkennen, die STOPP-Methode anwenden, den Meldeweg kennen.
- Zielgruppen unterscheiden. Buchhaltung, Einkauf, Assistenz, IT, Geschäftsführung und Neueinsteiger haben unterschiedliche Risiken. Passen Sie Beispiele entsprechend an.
- Kurz und regelmäßig schulen. Eine Grundschulung von 45 bis 60 Minuten, ergänzt um kurze Auffrischungen von 10 bis 15 Minuten in regelmäßigen Abständen, wirkt besser als ein langer Pflichttermin im Jahr.
- Mit echten Beispielen arbeiten. Zeigen Sie anonymisierte Phishing-Mails, die tatsächlich im eigenen Unternehmen eingegangen sind.
- Einfache Regeln statt Verbotslisten. Wenige klare Merksätze werden eher befolgt als lange Richtlinien.
- Meldeweg sichtbar machen. Jeder muss wissen, wen er wie erreicht, auch außerhalb der Bürozeiten.
Phishing-Simulationen fair einsetzen
Simulierte Phishing-Mails können das Bewusstsein schärfen, bergen aber auch Risiken für das Vertrauensverhältnis. Beachten Sie:
- Informieren Sie die Belegschaft vorab über den Einsatz von Simulationen und beziehen Sie, falls vorhanden, den Betriebsrat und den Datenschutzbeauftragten ein.
- Werten Sie Ergebnisse möglichst auf Abteilungs- oder Unternehmensebene aus, nicht personenbezogen.
- Nutzen Sie Simulationen als Lernchance: Wer auf eine Testmail hereinfällt, erhält direkt eine kurze Erklärung, keine Rüge.
- Vermeiden Sie täuschend emotionale Köder, zum Beispiel falsche Gehaltserhöhungen oder Kündigungsdrohungen. Sie verärgern Mitarbeiter und schaden der Fehlerkultur.
Fehlerkultur als Schlüssel
Die wichtigste Voraussetzung ist ein Klima, in dem Meldungen belohnt und nicht bestraft werden. Wer aus Angst vor Ärger einen Klick verschweigt, verlängert die Zeit, in der Angreifer ungestört arbeiten können. Machen Sie deutlich: Wer meldet, hilft dem Unternehmen.
Erfolg messen
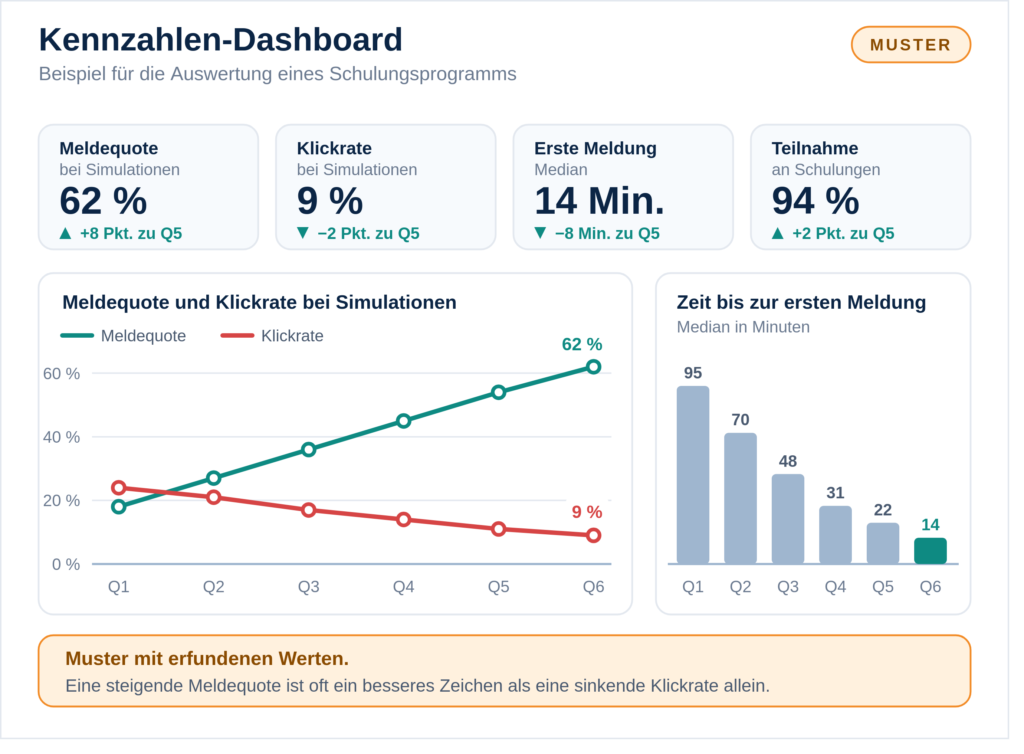
Sinnvolle Kennzahlen sind zum Beispiel:
- die Meldequote bei Simulationen und realen Verdachtsfällen
- die Zeit zwischen Eingang einer Phishing-Mail und der ersten Meldung
- die Zahl der Klicks und Dateneingaben im Zeitverlauf
- die Teilnahmequote an Schulungen
Eine steigende Meldequote ist dabei oft ein besseres Zeichen als eine sinkende Klickrate allein.
12. Schulungsmaterial zum Download
Die folgenden Materialien sind sofort einsetzbar. Passen Sie Firmenname, Ansprechpartner und Rufnummern an Ihre Gegebenheiten an.
Download der wichtigen Unterlagen:
- Merkblatt + Checkliste + Meldeprozess + Schulung (PDF-Datei)
12.1 Merkblatt: Phishing erkennen in 60 Sekunden
Bevor Sie auf einen Link in einer Mail klicken, fragen Sie sich:
- Habe ich diese Nachricht erwartet?
- Passt der Absender wirklich, und stimmt die komplette Adresse?
- Wird Druck aufgebaut oder mit Folgen gedroht?
- Soll ich etwas anklicken, öffnen, eingeben oder überweisen?
- Wohin führt der Link, wenn ich mit der Maus darüberfahre?
Goldene Regeln:
- Keine Passwörter oder Codes per Mail oder Telefon herausgeben.
- Anmeldungen nur über Lesezeichen oder selbst eingegebene Adressen.
- Anhänge nur öffnen, wenn sie erwartet wurden.
- Bankdaten-Änderungen immer telefonisch bestätigen.
- Bei Zweifel: nicht klicken, melden, nachfragen.
Meldeweg: Melde-Button im Mailprogramm oder Weiterleitung an [Adresse der IT einfügen], bei Eilfällen Telefon [Nummer einfügen].
12.2 Checkliste: Verdächtige Nachricht
Gehen Sie die Punkte der Reihe nach durch. Sobald Sie mehrere Fragen mit „Ja“ beantworten, behandeln Sie die Nachricht als verdächtig.
Absender
- Weicht die Absenderadresse vom erwarteten Muster ab?
- Passt der Anzeigename nicht zur tatsächlichen Adresse?
- Kommt die Nachricht von einem privaten Postfach, obwohl sie dienstlich sein soll?
Inhalt
- Ist die Nachricht unerwartet?
- Wird Druck ausgeübt, mit Sperrung oder Strafe gedroht?
- Wird nach Passwörtern, Codes oder Zahlungsdaten gefragt?
- Wird um Vertraulichkeit oder Umgehung üblicher Wege gebeten?
Links und Anhänge
- Unterscheiden sich Linktext und tatsächliches Ziel?
- Enthält der Link eine ungewöhnliche oder leicht veränderte Domain?
- Gibt es einen unerwarteten Anhang oder die Aufforderung, Makros zu aktivieren?
- Befindet sich ein QR-Code in der Nachricht?
Nächste Schritte
- Nicht klicken, nicht antworten.
- Nachricht melden.
- Bei Zahlungen: telefonisch über bekannte Nummer zurückfragen.
12.3 Wissens-Quiz mit Lösungen
Frage 1: Eine Mail Ihrer Geschäftsführung bittet vom privaten Postfach aus um eine dringende, vertrauliche Überweisung. Was tun Sie?
a) Sofort überweisen, es ist ja der Chef
b) Antworten und um Bestätigung bitten
c) Die Person über eine bekannte Nummer kontaktieren und die IT informieren
d) Die Mail ignorieren und nichts weiter tun
Frage 2: Woran erkennen Sie die echte Domain in einer Internetadresse am besten?
a) Am Schloss-Symbol im Browser
b) An dem Teil direkt vor dem ersten einzelnen Schrägstrich, von hinten gelesen
c) An der Länge der Adresse
d) Am Firmennamen am Anfang der Adresse
Frage 3: Sind Rechtschreibfehler ein sicheres Zeichen für Phishing?
a) Ja, immer
b) Nein, sie sind ein Hinweis, aber auch fehlerfreie Mails können betrügerisch sein
c) Nur bei E-Mails aus dem Ausland
d) Nur bei Mails mit Anhang
Frage 4: Sie erhalten auf dem Smartphone mehrfach eine Anmeldebestätigung, obwohl Sie sich nicht anmelden wollten. Was tun Sie?
a) Bestätigen, damit die Meldungen aufhören
b) Ignorieren, bis es aufhört
c) Ablehnen und die IT sofort informieren
d) Das Gerät ausschalten und nichts weiter tun
Frage 5: Ein bekannter Lieferant teilt per Mail eine neue Bankverbindung mit. Wie gehen Sie vor?
a) Die neue Bankverbindung direkt übernehmen
b) Auf die Mail antworten und um Bestätigung bitten
c) Telefonisch unter einer bereits bekannten Nummer rückfragen, bevor gezahlt wird
d) Die Rechnung auf beide Konten aufteilen
Frage 6: Ein Word-Dokument fordert Sie auf, „Inhalte zu aktivieren“, um den Text zu sehen. Was tun Sie?
a) Aktivieren, sonst kann ich nicht arbeiten
b) Nicht aktivieren, das Dokument melden und die Herkunft prüfen
c) Das Dokument an Kollegen weiterleiten
d) Auf dem privaten Gerät öffnen
Frage 7: Was bedeutet das Schloss-Symbol im Browser?
a) Die Seite ist garantiert seriös
b) Die Verbindung ist verschlüsselt, mehr nicht
c) Die Seite wurde vom Staat geprüft
d) Die Seite enthält keine Schadsoftware
Frage 8: Sie haben auf einen verdächtigen Link geklickt und Ihr Passwort eingegeben. Was ist jetzt am wichtigsten?
a) Abwarten, ob etwas passiert
b) Sofort die IT informieren und Passwörter ändern
c) Die Mail löschen und niemandem etwas sagen
d) Den Browser neu starten
Frage 9: Ein Anrufer gibt sich als IT-Support aus und bittet Sie, ein Programm für Fernwartung zu installieren. Was tun Sie?
a) Installieren, es ist ja der Support
b) Auflegen, selbst bei der IT unter bekannter Nummer zurückrufen
c) Dem Anrufer ein Einmalpasswort durchgeben
d) Den Kollegen am Nachbartisch bitten, es zu erledigen
Frage 10: Warum ist es wichtig, auch Fehlklicks zu melden?
a) Damit die Schuldigen bestraft werden können
b) Weil schnelles Handeln den Schaden begrenzt
c) Weil es vorgeschrieben ist, auch wenn es nichts bringt
d) Es ist nicht wichtig
Lösungen:
| Frage | Richtige Antwort | Kurze Begründung |
|---|---|---|
| 1 | c | Typisches Muster für Chef-Betrug, Rückfrage über unabhängigen Weg ist Pflicht. |
| 2 | b | Vor dem ersten einzelnen Schrägstrich, von hinten gelesen, steht die tatsächliche Domain. |
| 3 | b | Fehler sind ein Hinweis, aber kein verlässlicher Test. |
| 4 | c | Das ist ein Hinweis auf gestohlene Zugangsdaten oder MFA-Müdigkeits-Angriff. |
| 5 | c | Nur eine Rückfrage über bekannte Wege schützt vor Zahlungsbetrug. |
| 6 | b | Aktivierungsaufforderungen sind ein klassischer Weg für Schadsoftware. |
| 7 | b | Verschlüsselung sagt nichts über die Vertrauenswürdigkeit aus. |
| 8 | b | Schnelle Meldung und Passwortwechsel begrenzen den Schaden. |
| 9 | b | Echte Support-Mitarbeiter rufen nicht unaufgefordert an und verlangen keine Fernwartung. |
| 10 | b | Je früher die IT reagiert, desto geringer der Schaden. |
12.4 Vorlage: Meldeprozess bei Phishing
Ziel: Jeder Mitarbeiter weiß, wie er einen Phishing-Verdacht schnell und ohne Angst melden kann.
Schritt 1: Erkennen. Nachricht, Anruf oder SMS erscheint verdächtig.
Schritt 2: Nicht interagieren. Nicht klicken, nicht antworten, nichts öffnen oder eingeben.
Schritt 3: Melden.
- Über den Melde-Button im Mailprogramm oder
- per Weiterleitung als Anhang an [Adresse der IT einfügen] oder
- bei Eilfällen telefonisch an [Nummer einfügen], erreichbar [Zeiten einfügen]
Schritt 4: Rückmeldung. Die IT bestätigt den Eingang und teilt mit, ob die Nachricht gefährlich war.
Schritt 5: Maßnahmen. Die IT prüft, ob weitere Empfänger betroffen sind, sperrt gegebenenfalls Absender und Links und informiert bei Bedarf die Belegschaft.
Schritt 6: Dokumentation. Der Vorfall wird kurz festgehalten (Datum, Art, Maßnahmen). Bei Verdacht auf Datenabfluss wird umgehend der Datenschutzbeauftragte eingebunden, damit Meldefristen eingehalten werden.
Sonderfall: Bereits geklickt oder Daten eingegeben
- Sofort telefonisch die IT informieren
- Gerät vom Netzwerk trennen, aber nicht ausschalten, solange die IT nichts anderes sagt
- Passwörter von einem sicheren Gerät aus ändern lassen oder selbst ändern
- Keine Schuldzuweisung: Schnelle Meldung ist erwünscht und wird positiv bewertet
Sonderfall: Zahlung ausgelöst
- Sofort Buchhaltung und Geschäftsführung informieren
- Die Bank des Unternehmens unverzüglich kontaktieren
- Beweise sichern (Mail, Kontodaten, Zeitpunkt)
12.5 Gliederung für eine 45-Minuten-Schulung
| Zeit | Inhalt | Methode |
|---|---|---|
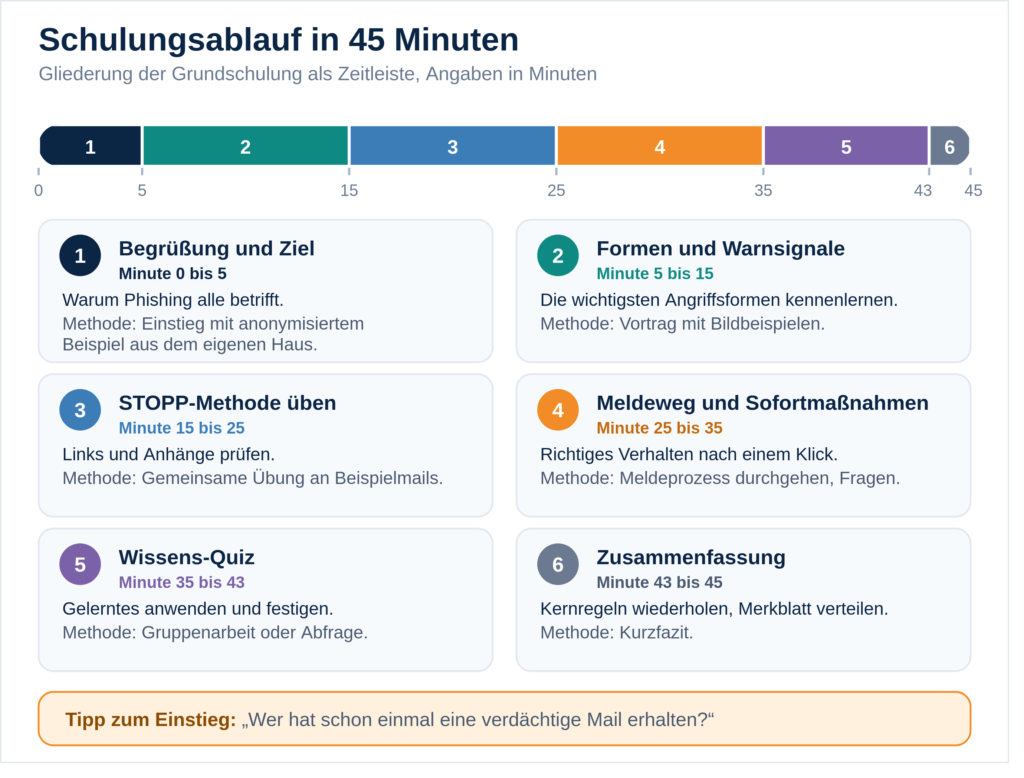
| 0 bis 5 Minuten | Begrüßung, Ziel, warum Phishing alle betrifft | Kurzer Einstieg mit anonymisiertem Beispiel aus dem eigenen Haus |
| 5 bis 15 Minuten | Formen von Phishing und typische Warnsignale | Vortrag mit Bildbeispielen |
| 15 bis 25 Minuten | STOPP-Methode, Links und Anhänge prüfen | Gemeinsame Übung an Beispielmails |
| 25 bis 35 Minuten | Meldeweg und richtiges Verhalten nach einem Klick | Durchgang des Meldeprozesses, Fragen |
| 35 bis 43 Minuten | Wissens-Quiz | Gruppenarbeit oder interaktive Abfrage |
| 43 bis 45 Minuten | Zusammenfassung und Merkblatt verteilen | Kurzfazit |
Tipp zur Durchführung: Beginnen Sie mit einer Frage an die Teilnehmer („Wer hat schon einmal eine verdächtige Mail erhalten?“). So wird deutlich, dass alle betroffen sind und niemand sich schämen muss.
13. Häufige Fragen
Kann ich durch das bloße Öffnen einer Phishing-Mail infiziert werden?
In der Regel nicht. Gefährlich sind vor allem Klicks auf Links, geöffnete Anhänge und eingegebene Daten. Dennoch sollten verdächtige Mails nicht unnötig geöffnet, sondern direkt gemeldet werden.
Muss ich jede Mail misstrauisch prüfen?
Nein. Es genügt, bei Nachrichten mit einer Handlungsaufforderung (klicken, öffnen, zahlen, Daten eingeben) kurz innezuhalten. Die STOPP-Methode dauert nur wenige Sekunden.
Was, wenn die Mail von einem Kollegen oder Kunden kommt, den ich kenne?
Auch bekannte Absender können gehackt oder gefälscht sein. Bei ungewöhnlichen Bitten fragen Sie über einen zweiten Weg nach, etwa telefonisch oder im persönlichen Gespräch.
Wie erkenne ich Phishing am Smartphone?
Dort sind Absenderadressen und Linkziele schlechter sichtbar. Halten Sie Links gedrückt, um das Ziel anzuzeigen, und öffnen Sie sensible Anmeldungen lieber über die offizielle App oder ein Lesezeichen.
Wie oft sollte geschult werden?
Empfehlenswert ist eine Grundschulung bei Eintritt ins Unternehmen sowie regelmäßige kurze Auffrischungen, ergänzt um aktuelle Hinweise, wenn neue Betrugswellen auftreten.
Was ist, wenn ich mir nicht sicher bin, ob eine Mail echt ist?
Dann melden Sie sie. Eine unnötige Meldung kostet wenig, eine übersehene Phishing-Mail kann sehr teuer werden.
Dürfen Unternehmen Phishing-Simulationen durchführen?
Grundsätzlich ja, aber unter Beachtung von Datenschutz und Mitbestimmung. Informieren Sie die Belegschaft, binden Sie Datenschutzbeauftragten und gegebenenfalls Betriebsrat ein und nutzen Sie die Ergebnisse zum Lernen statt zur Sanktion.
14. Fazit
Phishing lässt sich nicht vollständig verhindern, aber sein Erfolg lässt sich stark verringern. Dafür braucht es keine komplizierten Regeln, sondern drei Dinge: Wissen über die typischen Warnsignale, eine einfache Routine wie die STOPP-Methode und einen klaren, angstfreien Meldeweg. Ergänzt durch technische Maßnahmen wie Mehrfaktor-Authentifizierung, Mailfilter und saubere Freigabeprozesse entsteht ein Schutz, der im Alltag trägt.
Die wichtigsten Punkte noch einmal in Kürze:
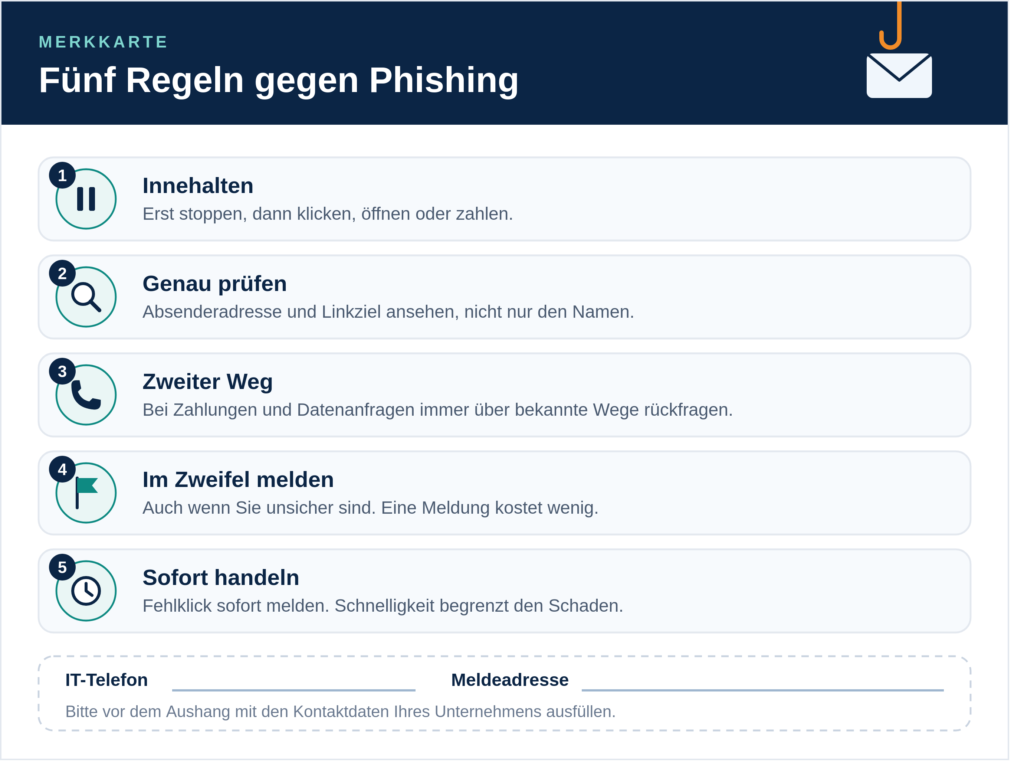
- Innehalten, bevor Sie klicken, öffnen oder zahlen
- Absender und Linkziel genau prüfen
- Bei Zahlungen und Datenanfragen immer über einen zweiten Weg rückfragen
- Verdächtiges melden, auch wenn Sie sich unsicher sind
- Fehler sofort melden, denn Schnelligkeit begrenzt den Schaden
Nutzen Sie das bereitgestellte Schulungsmaterial als Ausgangspunkt, passen Sie es an Ihr Unternehmen an und wiederholen Sie die Inhalte regelmäßig. So wird aus jedem Mitarbeiter ein aufmerksamer Teil Ihrer Sicherheitsstrategie.