
 gekennzeichnet.
Kategorien: Security
NIS2 gilt in Deutschland seit Anfang Dezember 2025, und viele mittelständische Unternehmen wissen noch nicht, ob sie darunterfallen. Direkt betroffen sind nur Unternehmen bestimmter Branchen ab einer bestimmten Größe, mittelbar kann es aber auch kleine Dienstleister treffen. Für Betreiber von Unternehmenswebsites und Webshops lassen sich überschaubare Schritte benennen.
Warum NIS2 den Mittelstand zweimal trifft
Im Mittelstand herrscht bei NIS2 Unsicherheit. In der öffentlichen Wahrnehmung gilt die Richtlinie über die Sicherheit von Netz- und Informationssystemen als Thema für Konzerne und Betreiber kritischer Anlagen. Tatsächlich erfasst sie ausdrücklich auch mittlere Unternehmen. Über Verträge reicht sie noch weiter, bis in Handwerksbetriebe, Agenturen und kleine IT-Dienstleister, die für betroffene Kunden arbeiten.
Das ist das eigentliche Mittelstandsproblem. Viele Betriebe sind unsicher, ob sie selbst betroffen sind. Und kleine Dienstleister bemerken die Richtlinie oft erst, wenn ein Kundenfragebogen eintrifft. Hinzu kommt eine Frage, die in vielen Ratgebern offen bleibt: Welche Rolle spielt die eigene Website? Auf den aktuellen Stand folgen die Pflichten betroffener Einrichtungen und eine überschaubare Aufgabenliste für Betreiber von Webauftritten.
Wichtig vorab: Es handelt sich um eine Einordnung, nicht um Rechtsberatung. Die Betroffenheitsprüfung des BSI bietet nur eine Orientierung. Verbindlich ist allein die eigene rechtliche Prüfung, für die eine Kammer oder fachkundige Beratung Unterstützung bieten kann. Die Auslegung einzelner Einrichtungsarten kann sich durch die Aufsichtspraxis noch konkretisieren.
Was seit Dezember 2025 für den Mittelstand gilt
Die Grundlage ist eine europäische Richtlinie, die in Deutschland durch das NIS2-Umsetzungsgesetz in nationales Recht übernommen wurde. Kern ist ein neu gefasstes Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG). Es ist seit dem 6. Dezember 2025 in Kraft. Das Bundesamt für Sicherheit in der Informationstechnik, kurz BSI, ist die zuständige Behörde.
Neu gegenüber der früheren Rechtslage: Erfasst sind nicht mehr nur Betreiber kritischer Anlagen, sondern auch viele mittlere Unternehmen aus bestimmten Branchen. Laut Medienberichten geht das BSI von rund 29.500 betroffenen Einrichtungen in Deutschland aus. Die Zahl stammt aus Sekundärquellen und ist nicht amtlich bestätigt. Sie zeigt aber die Größenordnung: Es geht nicht um ein paar Konzerne.
Im Mittelstand zeigen sich zwei Ebenen. Auf der ersten Ebene stehen Unternehmen, die selbst unter das Gesetz fallen. Auf der zweiten stehen Unternehmen, die zwar nicht erfasst sind, aber Kunden haben, die es sind. Beide Gruppen müssen sich mit Sicherheitsanforderungen befassen, nur in unterschiedlicher Tiefe.
Wen die Richtlinie direkt betrifft: Größe und Sektor entscheiden
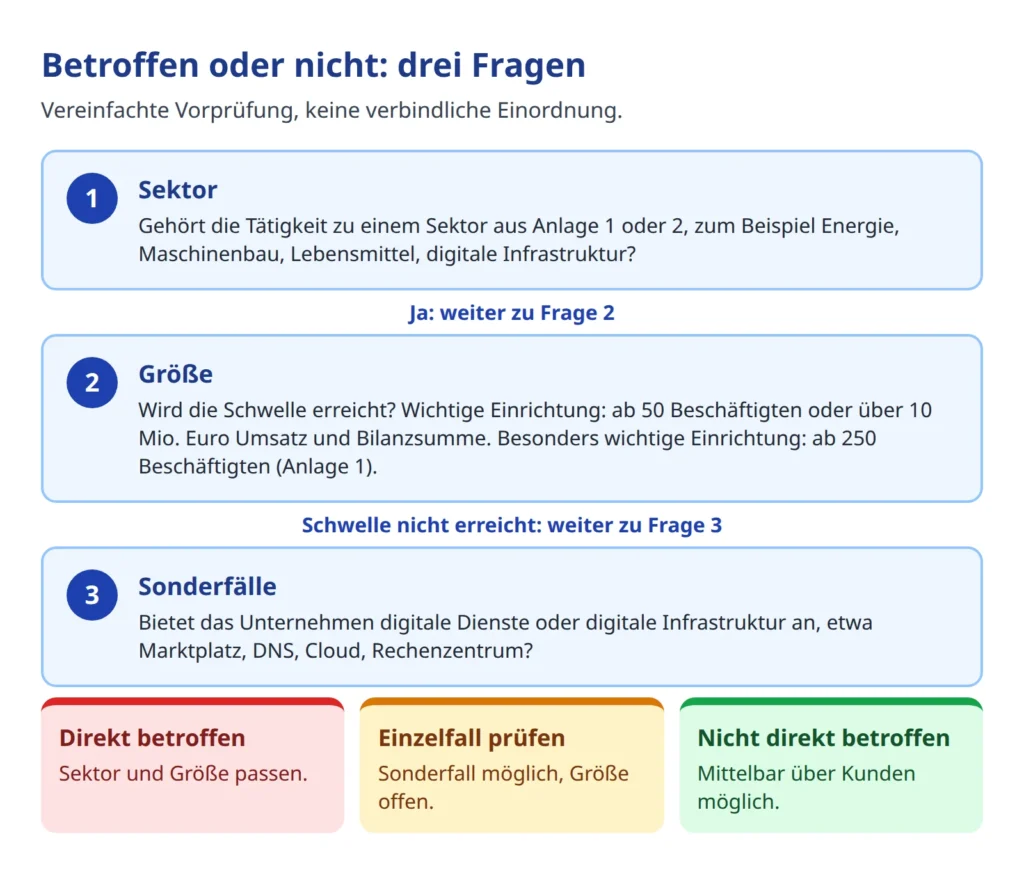
Zwei Voraussetzungen müssen zugleich erfüllt sein: Die Tätigkeit liegt in einem der im Gesetz genannten Sektoren, und das Unternehmen erreicht eine bestimmte Größe. Die Sektoren stehen in den Anlagen 1 und 2 des BSIG. Dort finden sich unter anderem Energie, Verkehr, Gesundheit, Wasser und digitale Infrastruktur. Hinzu kommen Post, Abfall, Chemie, Lebensmittel, Forschung sowie das verarbeitende Gewerbe mit Maschinenbau, Elektrotechnik und Fahrzeugbau. Das ist nur eine Auswahl, maßgeblich sind die Anlage 1 und die Anlage 2 selbst.
Das Gesetz kennt zwei Stufen, geregelt in § 28 BSIG:
- Besonders wichtige Einrichtungen: Unternehmen aus den Sektoren der Anlage 1 ab 250 Beschäftigten oder mit mehr als 50 Millionen Euro Umsatz und mehr als 43 Millionen Euro Bilanzsumme.
- Wichtige Einrichtungen: Unternehmen aus den Sektoren der Anlage 1 oder 2 ab 50 Beschäftigten oder mit einem Umsatz und einer Bilanzsumme von jeweils mehr als 10 Millionen Euro.
Kleine Betriebe sind danach grundsätzlich nicht direkt erfasst. Ausnahmen gibt es für bestimmte digitale Dienste und digitale Infrastruktur, dazu mehr im Abschnitt über die Website.
Bei der Zählweise sind drei Punkte tückisch. Erstens richtet sich die Größe nach der KMU-Empfehlung der EU. Zweitens können verbundene Unternehmen mitzählen, es sei denn, sie sind bei IT-Systemen und Prozessen unabhängig. Drittens bleiben Nebentätigkeiten, die im Verhältnis zur Gesamttätigkeit vernachlässigbar sind, bei der Zuordnung unberücksichtigt. Ein Maschinenbauer mit einer kleinen Handelssparte ist also trotzdem Maschinenbauer.
Betroffenheit prüfen: Der Weg über das BSI-Tool
Eine behördliche Benachrichtigung gibt es nicht. Unternehmen müssen selbst prüfen, ob sie betroffen sind. Dafür bietet das BSI auf seiner Seite zu NIS-2-regulierten Unternehmen eine Betroffenheitsprüfung an. Sie ist nicht verbindlich, liefert aber eine belastbare Orientierung. Ergänzend gibt es den Navigator des Bundes, der durch die Anforderungen führt. Der aktuelle Link zur Prüfung ist über die BSI-Übersichtsseite zu erreichen.
Für die Prüfung werden Zahlen und Fakten gebraucht: Beschäftigtenzahl, Umsatz, Bilanzsumme und eine genaue Beschreibung der Tätigkeiten. Bei Konzernverbindungen kommen die Daten der verbundenen Unternehmen hinzu. Wer das nicht zur Hand hat, sollte zuerst die Unterlagen zusammentragen, bevor ein Ergebnis gedeutet wird.
Realistische Fehlerquellen sind:
- Konzernverbindungen und Beteiligungen, die die Größe verändern.
- Mehrfachtätigkeiten, bei denen unklar ist, welche Tätigkeit überwiegt.
- Mischbetriebe, deren Sektorzuordnung nicht eindeutig ist.
Empfehlenswert ist, das Ergebnis schriftlich festzuhalten, auch bei „nicht betroffen“. Die Einschätzung samt Datenstand ist später nachvollziehbar, falls ein Kunde fragt oder sich das Unternehmen weiterentwickelt. Wächst ein Betrieb über eine Schwelle, kann sich die Lage ändern.
Reicht eine Website, um unter NIS2 zu fallen?
Die Frage taucht in der Praxis ständig auf, und die Antwort ist eindeutig, auch wenn ältere Ratgeber uneinheitlich klingen.
Fällt ein Unternehmen mit Website oder Webshop automatisch unter NIS2?
Ein Webauftritt, ein Kontaktformular, ein Blog oder ein Webshop sind für sich kein Auslöser. Es zählt, in welchem Sektor ein Unternehmen tätig ist und wie groß es ist. Ein Fahrradhändler mit eigenem Shop wird dadurch nicht zur regulierten Einrichtung.
Anders ist es, wenn das Angebot selbst im Sektor liegt. Die Anlage 2 nennt Anbieter digitaler Dienste: Online-Marktplätze, Online-Suchmaschinen und Plattformen sozialer Netzwerke. Die Anlage 1 nennt digitale Infrastruktur: DNS-Dienste, Namensregister für Top-Level-Domains, Cloud-Computing, Rechenzentrumsdienste, Content Delivery Networks und Vertrauensdienste. Hinzu kommen Managed Service Provider und Managed Security Service Provider, also Dienstleister, die IT-Betrieb oder IT-Sicherheit für Kunden übernehmen. Bei einzelnen Arten, etwa Namensregistern und DNS-Diensteanbietern, gilt nach § 28 Absatz 1 BSIG die Einstufung als besonders wichtige Einrichtung unabhängig von der Größe.
Für Webshops gilt nach dem Wortlaut der Anlage: Ein eigener Shop eines Händlers ist in der Regel kein Online-Marktplatz, auf dem Drittanbieter ihre Waren anbieten. Das ist eine fachliche Einordnung und keine Behördenauskunft. Ob ein Hoster oder eine Agentur unter „Cloud“ oder „Managed Service Provider“ fällt, hängt vom konkreten Angebot und von der Größe ab und ist im Einzelfall zu prüfen. Zur Absicherung dienen die Betroffenheitsprüfung und die Hinweise des BSI.
Unabhängig davon ist die Website Teil der IT, die ein betroffenes Unternehmen absichern muss. Sie ist Angriffsfläche und Kommunikationskanal zugleich. Wer betroffen ist, kann sie in der Risikoanalyse nicht ausklammern.
Mittelbar betroffen: Wenn Kunden die Lieferkette abfragen
Betroffene Einrichtungen müssen nach § 30 BSIG auch die Sicherheit ihrer Lieferkette im Blick haben. Gemeint ist das Verhältnis zu unmittelbaren Anbietern und Dienstleistern, also zu allen, die Leistungen liefern, auf die das Unternehmen angewiesen ist. Diese Pflicht liegt beim betroffenen Unternehmen. Sie gelangt aber über Verträge, Fragebögen und Nachweisverlangen zu den Lieferanten: Agenturen, Hoster, IT-Betreuer, Webentwickler und viele mehr.
NIS2 trifft den Mittelstand zweimal: einmal per Gesetz, einmal per Kundenfragebogen.
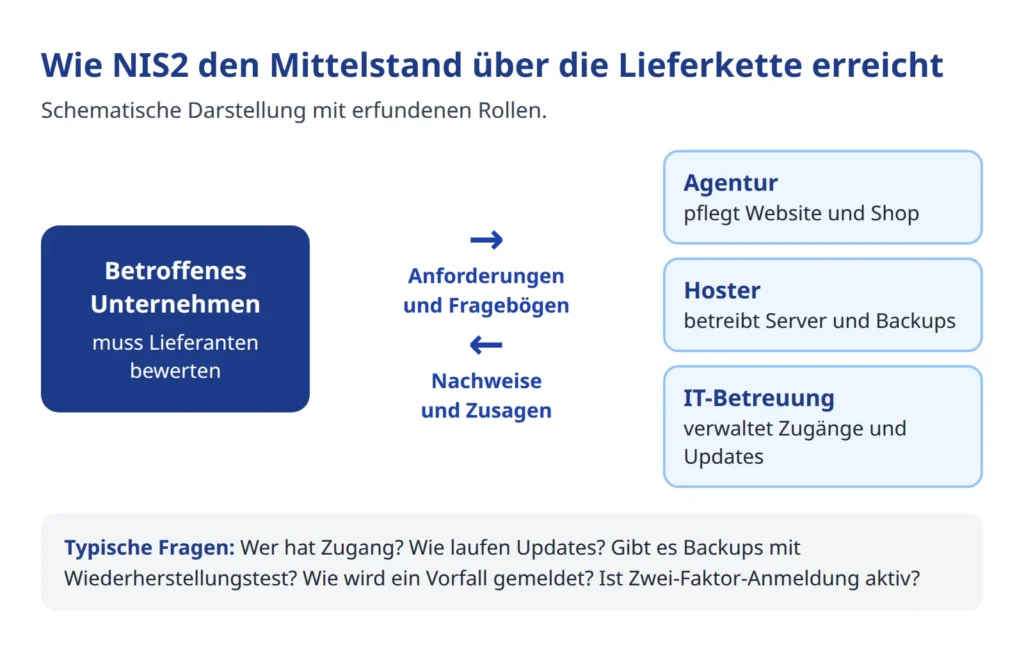
Die typischen Fragen sind überschaubar:
- Wer hat Zugang zu Systemen und Daten des Kunden?
- Wie werden Updates eingespielt, und wie schnell?
- Wie werden Sicherheitsvorfälle erkannt und gemeldet?
- Gibt es Backups, und wurde die Wiederherstellung getestet?
- Gibt es Zugriffsregeln und Mehrfaktor-Authentifizierung, also eine Anmeldung mit einem zweiten Faktor zusätzlich zum Passwort?
Eine pauschale Zertifizierungspflicht für Zulieferer enthält das Gesetz nicht. Als Praxishinweis: Manche Anbieter weisen ISO 27001 oder den BSI-Standard C5 als Wettbewerbsvorteil aus. Das ist Marktpraxis, kein Gesetz. Für kleine Dienstleister ist ein sauberer, ehrlicher Fragebogen oft mehr wert als ein teures Zertifikat, das nicht zum Betrieb passt.
Was kleine Dienstleister vorhalten können, lässt sich auf fünf Punkte verdichten:
- ein Verzeichnis der betreuten Systeme und Zugänge,
- schriftliche Zugriffsregeln, wer was darf,
- ein beschriebener Update-Prozess mit Zuständigkeit,
- ein Meldeweg für Sicherheitsvorfälle, der Kunden bekannt ist,
- ein Nachweis, dass Backups laufen und zurückgespielt werden können.
NIS2 Mittelstand praktisch: Pflichten, Maßnahmen und Meldewege
Für direkt Betroffene verlangt das Gesetz zuerst Verantwortung an der Spitze. Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und überwachen. Sie soll regelmäßig an Schulungen teilnehmen. Bei schuldhafter Verletzung haftet sie nach den gesellschaftsrechtlichen Regeln. Die Aufgabe lässt sich also nicht einfach an die IT-Abteilung oder an eine Agentur wegdelegieren.
Der Maßnahmenkatalog in § 30 Absatz 2 umfasst zehn Mindestpunkte. Als Maßnahmen-Checkliste zusammengefasst ergeben sich vier Gruppen:
- Organisation und Risiko: Risikoanalyse, Prüfung der Wirksamkeit der Maßnahmen, Schulungen.
- Betrieb: Bewältigung von Sicherheitsvorfällen, Backups, Wiederherstellung nach Notfällen.
- Technik: Schwachstellenmanagement, also das planvolle Finden und Schließen bekannter Sicherheitslücken, außerdem Kryptografie, Zugriffskontrolle und Mehrfaktor-Authentifizierung.
- Lieferkette: Sicherheit im Verhältnis zu Dienstleistern und Lieferanten.
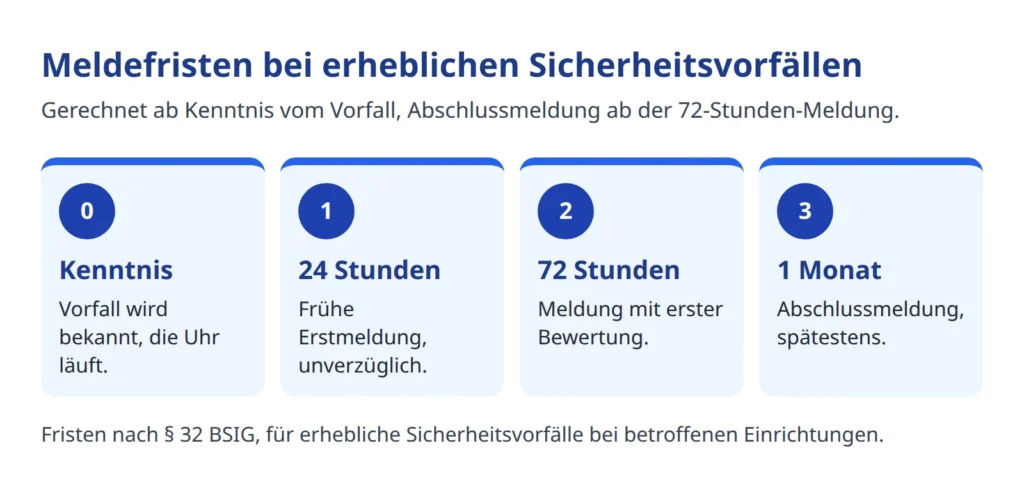
Hinzu kommen Meldepflichten nach § 32 BSIG. Bei einem erheblichen Sicherheitsvorfall ist unverzüglich, spätestens 24 Stunden nach Kenntnis, eine frühe Erstmeldung abzugeben. Nach 72 Stunden folgt eine Meldung mit erster Bewertung, spätestens einen Monat danach die Abschlussmeldung. Zwischenmeldungen können verlangt werden. Adressat ist die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe. Was ein „erheblicher“ Vorfall ist, bedarf der Einzelfallprüfung; hier werden bewusst keine Beispiele als amtlich ausgegeben.
Zur Abgrenzung: Die 72 Stunden bei einer Datenpanne nach Artikel 33 DSGVO betreffen die Meldung an die Datenschutzaufsicht und sind eine eigene Pflicht. Ein Vorfall kann beide Meldungen auslösen, die Fristen laufen unabhängig voneinander.
Registrierung beim BSI: Stand nach Ablauf der Nachfrist
Betroffene Einrichtungen müssen sich nach § 33 BSIG spätestens drei Monate nach Eintritt der Betroffenheit registrieren. Verlangt werden Name, Anschrift, Kontaktdaten, Sektor, die betroffenen Mitgliedstaaten und die Aufsichtsbehörden. Änderungen sind binnen zwei Wochen zu melden. Für die Betroffenheit durch das neue Gesetz lag die Frist damit Anfang März 2026.
Laut Medienberichten und einem Hinweis der IHK Braunschweig wurde eine Nachfrist bis zum 31. Juli 2026 eingeräumt. Die Nachfrist ist inzwischen abgelaufen, auf der BSI-Seite wird die gesetzliche Registrierungsfrist ebenfalls als abgelaufen bezeichnet. Wer betroffen und noch nicht registriert ist, sollte die Registrierung nach Hinweis des BSI umgehend nachholen. Zahlen zu bereits registrierten Einrichtungen widersprechen sich in den Medien und werden deshalb nicht wiedergegeben.
Die Registrierung läuft in zwei Schritten: zuerst ein ELSTER-Organisationszertifikat über „Mein Unternehmenskonto“, dann die Anmeldung im BSI-Portal. Das Zertifikat braucht Vorlauf, daher empfiehlt es sich, damit nicht bis zum letzten Tag zu warten.
Zu den Bußgeldern: § 65 BSIG sieht Höchstbeträge von bis zu 10 Millionen Euro für besonders wichtige und bis zu 7 Millionen Euro für wichtige Einrichtungen vor. Bei einem Gesamtumsatz über 500 Millionen Euro gelten alternativ bis zu 2 Prozent beziehungsweise 1,4 Prozent des Umsatzes. Es sind Obergrenzen, nicht der Normalfall. Wie streng die Aufsicht in der Praxis vorgeht, ist offen; die Industrie- und Handelskammern benennen unklare Aufsichtspraxis und Dokumentationsaufwand selbst als offene Fragen. Verlässliche Aussagen zu laufenden Verfahren nach Ablauf der Nachfrist liegen nicht vor.
Website-Betreiber jetzt: Was sich ohne Großprojekt erledigen lässt
Die Aufgaben hängen von der Einordnung ab. Ein Teil davon lohnt sich unabhängig von NIS2 für jeden, der eine Website oder einen Shop betreibt, weil er die Grundhygiene der Webdienste betrifft.
Nicht die Website macht betroffen, sondern Branche und Größe. Aber wer betroffen ist, muss auch seine Website absichern.
Für alle Betreiber, auch für nicht Betroffene:
- Ein Inventar der eigenen Webdienste anlegen: Domains, Subdomains, Hosting, Shop, Mail, Zertifikate und eingebundene Drittdienste.
- Zuständigkeiten klären: Wer in Agentur, beim Hoster oder intern kümmert sich um welchen Teil?
- Updates für Kernsoftware, Plugins und Themes im Blick behalten.
- Zwei-Faktor-Anmeldung für alle Verwaltungszugänge einschalten.
- Backups anlegen und die Wiederherstellung wenigstens einmal testen.
- Altlasten entfernen, etwa vergessene Subdomains, Testumgebungen und alte Installationen.
- Einen Kontakt für Sicherheitshinweise bereitstellen, zum Beispiel über eine security.txt-Datei.
Für mittelbar Betroffene kommt hinzu: Fragebögen von Kunden sachlich beantworten, Nachweise bündeln und die eigene Zugriffs- und Updatepraxis kurz dokumentieren. Ein einseitiges Papier, das sich mehrfach verwenden lässt, spart viel Zeit.
Für direkt Betroffene gehören dazu: die Betroffenheitsprüfung dokumentieren, die Registrierung sicherstellen, die Geschäftsleitung einbinden, einen Maßnahmenplan aufstellen und den Meldeprozess einmal durchspielen, bevor er ernst wird.
Ein einfacher, rein lesender Einstieg ist die Außensicht auf die eigene Website. Sie zeigt, was ein externer Betrachter ohne Zugang sieht: Software-Stände, Zertifikate, offene Altlasten, eingebundene Dienste. Die Security-Checks prüfen die technische Außensicht, zum Beispiel Header, Konfiguration und offene Altlasten. Beide ersetzen weder eine Risikoanalyse noch eine Betroffenheitsprüfung, und sie erfüllen keine Pflichten nach NIS2. Sie liefern aber konkrete Befunde, mit denen sich der Maßnahmenplan füllen lässt.
Entscheidungshilfe: Direkt, mittelbar oder nicht betroffen
Die folgende Tabelle ordnet einige Beispielfälle ein. Alle Beispiele sind fiktiv, die Einschätzungen stammen vom Autor und ersetzen keine Prüfung im Einzelfall.
| Situation (zum Beispiel) | Einordnung | Was folgt |
|---|---|---|
| Maschinenbauer mit 80 Beschäftigten | Direkt betroffen als wichtige Einrichtung (Anlage 2, Größenschwelle erreicht) | Registrierung, Maßnahmen, Meldeprozess, Geschäftsleitung einbinden |
| Handwerksbetrieb mit 12 Beschäftigten, Zulieferer eines betroffenen Unternehmens | Nicht direkt, mittelbar über Verträge | Fragebögen beantworten, Nachweise vorhalten |
| Online-Händler mit eigenem Shop und 15 Beschäftigten | In der Regel nicht direkt, mittelbar falls ein Kunde betroffen ist | Grundhygiene der Webdienste, Inventar, Updates, Backups |
| Betreiber eines Online-Marktplatzes mit Drittanbietern, ab 50 Beschäftigten | Direkt betroffen (Anlage 2, digitale Dienste) | Betroffenheit dokumentieren, Registrierung, Maßnahmenplan |
| Regionaler Hoster oder Rechenzentrumsbetrieb | Im Einzelfall prüfen (Anlage 1, digitale Infrastruktur, Schwelle je Einrichtungsart) | Betroffenheitsprüfung des BSI nutzen, Angebot genau einordnen |
| Agentur mit 8 Beschäftigten, die Websites betreut | Zunächst nicht direkt, mittelbar; bei Managed-Service-Angebot prüfen | Kundenanfragen vorbereiten, Angebot auf Managed Services prüfen |
Fazit: Drei Schritte bis Jahresende
Erstens: die Betroffenheit prüfen und das Ergebnis dokumentieren, auch bei „nicht betroffen“. Zweitens: Inventar und Zuständigkeiten der Webdienste klären, denn ohne Überblick lässt sich nichts absichern. Drittens: Bei Betroffenheit Registrierung und Maßnahmenplan angehen, andernfalls die Fragebögen der Kunden mit vorbereiteten Nachweisen beantworten.
Eine Website macht im diesem Sinne nicht betroffen, aber sie gehört zu den Dingen, die jeder Betrieb im Griff haben sollte. Die einzelnen Schritte sind kleiner, als es die Debatte um die Richtlinie vermuten lässt.