
 gekennzeichnet.
Kategorien: Datenschutz und Security
Cyberkriminelle werden immer raffinierter – und immer geduldiger. Was früher großen Konzernen vorbehalten schien, trifft heute Mittelständler, Selbstständige und kleine Unternehmen mit voller Wucht. Wer seine Website von Frontend bis Backend nicht regelmäßig auf Schwachstellen prüft, lädt Angreifer geradezu ein.
Die Bedrohungslage: Kein Unternehmen ist zu klein
Die Zahlen sprechen eine klare Sprache. Laut BSI-Lagebericht zur IT-Sicherheit hat die Anzahl bekannter Schadprogramm-Varianten in den letzten Jahren ein Rekordniveau erreicht. Täglich kommen Hunderttausende neue dazu. Ransomware, Datenlecks, kompromittierte Kontaktformulare, eingeschleuster Schadcode in Plugins – die Angriffsfläche wächst mit jeder neuen Funktion, die eine Website bekommt.
Besonders heimtückisch: Viele Angriffe laufen vollautomatisiert ab. Bots durchsuchen das Web rund um die Uhr nach bekannten Schwachstellen – unabhängig davon, wie groß oder bekannt eine Website ist. Die Frage ist nicht, ob eine ungepatchte Website gefunden wird, sondern wann.
Was das konkret bedeutet: Eine veraltete WordPress-Version, ein Plugin ohne Sicherheitsupdate, ein falsch konfigurierter DNS-Eintrag oder eine fehlende HTTP-Sicherheits-Direktive können ausreichen, um Angreifern Tür und Tor zu öffnen.
DSGVO und Website-Sicherheit: Kein Entweder-oder
Wer eine Website betreibt, auf der personenbezogene Daten verarbeitet werden – und das trifft auf so gut wie jede Website mit Kontaktformular, Analyse-Tool oder Cookie zu – trägt rechtliche Verantwortung. Artikel 32 der DSGVO verpflichtet Unternehmen ausdrücklich dazu, geeignete technische Maßnahmen zu ergreifen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten.
Das klingt abstrakt, ist es aber nicht. Konkret bedeutet es: Wer weiß, dass sein CMS veraltet ist, bekannte Sicherheitslücken ignoriert oder Nutzerdaten über unsichere Formulare überträgt, riskiert nicht nur einen Angriff – sondern auch ein DSGVO-Bußgeld.
Hinzu kommt die Cookie-Thematik: Viele Websites setzen Tracking-Technologien ein, ohne deren Sicherheitsimplikationen vollständig zu verstehen. Tracking-IDs können Rückschlüsse auf Nutzerverhalten erlauben und bergen je nach Einbindung eigene Risiken – ein Aspekt, den der Security Check ebenfalls beleuchtet.
Was ein professioneller Security Check leisten kann
Ein guter Security Check ist kein stumpfes Port-Scanning-Tool und kein KI-Experiment. Er ist das Ergebnis gezielter, vorgedachter Prüfroutinen, die systematisch alle relevanten Angriffsflächen einer Website abdecken. Die Prüfung reicht von der Benutzeroberfläche (Ansicht im Browser, Formulare usw.) bis hin zum Web Server und der verwendeten Software samt Plugins.
Schauen wir uns an, was dabei wirklich sinnvoll ist:
🔍 Domain- und DNS-Analyse
Der DNS ist das Telefonbuch des Internets – und gleichzeitig ein häufig vernachlässigter Sicherheitsbereich. Der Scanner prüft, ob Einträge wie SPF, DKIM und DMARC korrekt konfiguriert sind. Fehlende oder fehlerhafte Einträge ermöglichen es Angreifern etwa, E-Mails im Namen Ihrer Domain zu versenden – ein klassisches Einfallstor für Phishing.
🖥️ Hosting, CDN und Mail-Provider
Wer hostet Ihre Website, wer verarbeitet Ihre E-Mails, welches Content Delivery Network liefert Ihre Assets aus? Diese Fragen klingen technisch, haben aber direkte Sicherheitsrelevanz. Der Check analysiert ASN, Provider-Informationen und Mail-Provider-Konfigurationen und bewertet, ob die gewählte Infrastruktur potenzielle Risiken mit sich bringt.
⚠️ CVE-Schwachstellenanalyse
CVE steht für Common Vulnerabilities and Exposures, eine öffentliche Datenbank bekannter Sicherheitslücken in Software. Der Scanner erkennt eingesetzte Technologien, Frameworks und Versionsnummern und gleicht diese automatisch mit bekannten Schwachstellen ab. Das Ergebnis: eine gefilterte Liste relevanter Lücken, priorisiert nach Schweregrad, mit konkreter Anleitung zur Behebung.
🔌 CMS- und Plugin-Analyse
Gerade bei WordPress, TYPO3 oder Magento ist die Plugin-Landschaft ein kritischer Faktor. Installierte Erweiterungen werden erkannt und auf bekannte CVEs geprüft. Dabei gilt: Diese Prüfung ist besonders aussagekräftig, wo eine zuverlässige Plugin-Erkennung möglich ist und entsprechende Schwachstellendaten vorliegen – also insbesondere bei den gängigen CMS-Systemen.
💻 JavaScript-Analyse und XSS-Prüfung
Cross-Site Scripting (XSS) gehört seit Jahren zu den häufigsten Web-Schwachstellen. Dabei wird schadhafter JavaScript-Code in eine Website eingeschleust, der dann im Browser der Besucher ausgeführt wird – oft unbemerkt. Der Scanner analysiert eingebetteten JavaScript-Code und führt eine DOM-Analyse durch, um gefährdete Stellen zu identifizieren.
📋 Formular-Sicherheitsprüfung
Kontaktformulare sind beliebt – bei Besuchern und bei Angreifern. Form-Handler und Eingabefelder werden auf typische Schwachstellen wie fehlende Eingabevalidierung oder Injection-Anfälligkeit geprüft. Gerade hier zeigt sich, wie viel in der Praxis übersehen wird.
🌐 IP-Analyse, Reputation und Abuse-Prüfung
Ist Ihre IP-Adresse in Blacklists eingetragen? Wurde die Domain in der Vergangenheit für Spam oder Malware-Verbreitung genutzt? Der Scanner prüft URL- und IP-Reputation sowie Abuse-Datenbanken – Informationen, die direkten Einfluss auf Ihr E-Mail-Zustellverhalten und das Vertrauen von Suchmaschinen haben.
Der Bericht: Keine rohen Daten, sondern echte Orientierung
Was viele Sicherheitstools liefern, ist eine lange Liste technischer Begriffe, die ohne Fachkenntnis kaum zu interpretieren ist. Das ist frustrierend und wenig hilfreich.
Ein professioneller Security Check denkt weiter. Der Bericht enthält zu jedem Befund:
- eine verständliche Erklärung, was das Problem bedeutet
- eine Risikobewertung, wie dringend Handlungsbedarf besteht
- konkrete Schritte zur Behebung, die auch ohne tiefes IT-Wissen umsetzbar sind
- Links auf weiterführende Ressourcen und Anleitungen
Das Ziel: Webseiten-Betreiber sollen nach dem Lesen des Berichts wissen, was zu tun ist – nicht, wen sie als nächstes anrufen müssen, um den Bericht erst einmal zu verstehen.
Optional: Barrierefreiheit, SEO und Speed
Wer möchte, kann den Security Check um drei weitere Module erweitern:
Barrierefreiheits-Check: Hunderte WCAG-Prüfpunkte, Farbenblindheits-Simulation (mehrere Arten visueller Einschränkung) und Farbkontrast-Analyse mit Verbesserungsvorschlägen inklusive alternativer Farbwerte.
SEO-Check: Keyword-Analyse mit Vorschlägen für neue Suchbegriffe, Beurteilung der Content-Qualität, Analyse der Seitenstruktur, Bildoptimierungsvorschläge sowie Analyse und Editor für strukturierte Daten (Schema.org).
Speed-Check: HTTP-Timings, Ladezeiten und Performance-Metriken – mit konkreten Hinweisen zur Optimierung.
Wie läuft ein Security Check praktisch ab?
Der Ablauf ist bewusst einfach gehalten:
- URL eingeben – Im Kundenbereich wird die zu prüfende Website eingetragen.
- Automatische Tiefenprüfung – Der Scanner analysiert alle Bereiche vollautomatisch, typischerweise in etwa 30 Minuten.
- Bericht wird erstellt – Alle Befunde werden strukturiert aufbereitet.
- Bericht per E-Mail – Ein sicherer Link zum fertigen Report wird zugestellt.
Keine Installation, kein Vor-Ort-Termin, kein wochenlanger Prozess.
Warum kein KI-basierter Scanner?
Eine Frage, die berechtigt ist: Warum setzt der Security Check keine künstliche Intelligenz ein, obwohl KI gerade überall ist?
Die Antwort ist pragmatisch: KI-basierte Sicherheitsprüfungen sind im technischen Detail fehleranfällig. Sie neigen zu falsch-positiven Ergebnissen, übersehen strukturell definierte Schwachstellen und sind schwer reproduzierbar. Für einen Bericht, der als verlässliche Entscheidungsgrundlage dienen soll, ist das nicht akzeptabel.
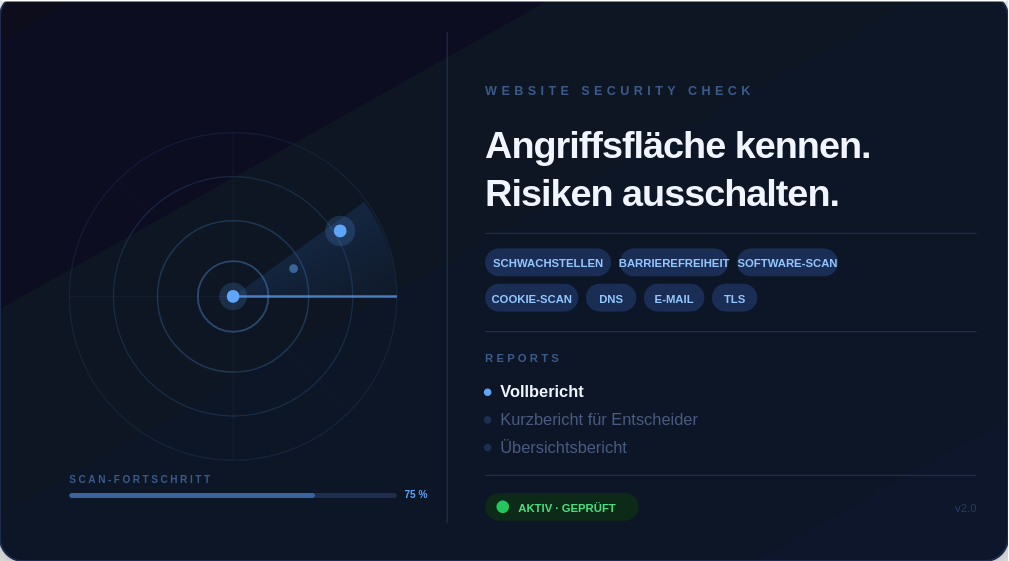
Stattdessen setzt der Scanner auf speziell entwickelte, regelbasierte Prüfroutinen – jede für einen konkreten Analysebereich vorgedacht und validiert. Eigene Tests haben gezeigt: Dieser minimalinvasive Ansatz liefert präzisere, schnellere und nachvollziehbarere Ergebnisse.
KI wird nur dort eingesetzt, wo sinnvoll. Nämlich für die Zusammenfassung komplexer technischer Befunde für Entscheider und IT Leads. Die Zusammenfassung besteht aus einer Gliederung und leicht verständlichen Beschreibungen in Textform.
Fazit
Sicherheit ist keine einmalige Aufgabe, sondern ein Prozess.
Eine Website ist kein statisches Dokument. Sie lebt, wird aktualisiert, bekommt neue Plugins, ändert die Infrastruktur. Jede Änderung kann neue Schwachstellen einführen. Gleichzeitig werden täglich neue CVEs veröffentlicht – für Software, die gestern noch als sicher galt.
Ein professioneller Security Check ist kein Luxus, sondern eine Grundlage verantwortungsvoller Website-Pflege. Er schafft Transparenz, zeigt konkreten Handlungsbedarf und hilft dabei, die eigene Website nicht zum leichten Ziel zu machen – für Angreifer und für Datenschutzbehörden gleichermaßen.