
 gekennzeichnet.
Kategorien: Datenschutz
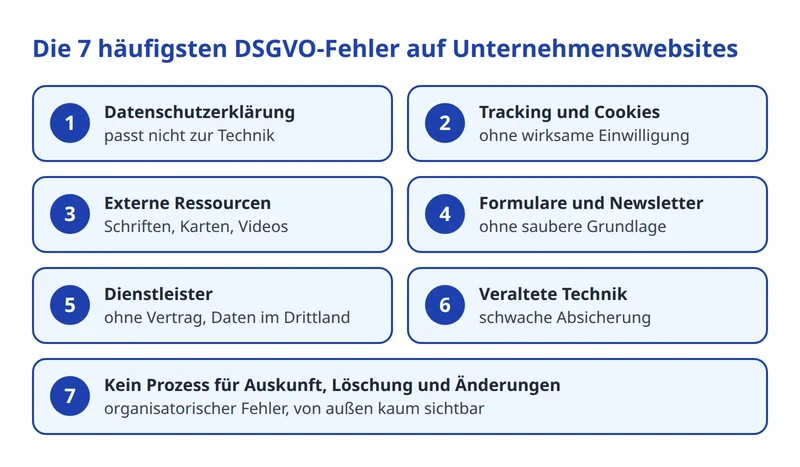
Websites wachsen über Jahre, die Datenschutzerklärung bleibt oft stehen. Der Beitrag stellt sieben DSGVO-Fehler vor, die auf Unternehmenswebsites häufig vorkommen, und nennt zu jedem, woran er sich erkennen lässt und wie er sich beheben lässt. Am Ende steht ein Kurzcheck für die eigene Seite.
Einleitung: Wie aus einer sauberen Seite eine problematische wird
Zum Start ist eine Unternehmenswebsite meist in Ordnung: Eine Agentur oder ein Webverantwortlicher hat sie gebaut, eine Datenschutzerklärung wurde eingefügt, ein Banner eingerichtet. Danach beginnt der Alltag. Ein Plugin kommt dazu, ein Video wird eingebettet, die Karte der Anfahrt wird getauscht, ein Newsletter-Dienst wechselt. Jede dieser Änderungen kann Daten an neue Empfänger schicken. Die Datenschutzerklärung wird dagegen nur selten angepasst.
Genau dort entstehen die meisten Datenschutzmängel. Sie sind selten böse Absicht. Es sind Reste früherer Entscheidungen, die niemand mehr auf dem Schirm hat. Der Beitrag nennt sieben solcher DSGVO-Fehler auf Unternehmenswebsites. Die Auswahl ist eine redaktionelle Zusammenstellung aus der Praxis und keine statistisch belegte Rangfolge. Deshalb stehen hier bewusst keine Prozentangaben zur Häufigkeit.
Dargestellt wird, was Aufsichtsbehörden und Gerichte bislang vertreten. Einige Rechtsfragen sind ungeklärt und werden als solche ausgewiesen.
Fehler 1: Eine Datenschutzerklärung, die nicht zur Seite passt
Ein typischer Befund ist eine Datenschutzerklärung, die zwar vorhanden ist, aber nicht beschreibt, was die Seite tatsächlich tut. Typische Varianten: Sie fehlt ganz, sie ist veraltet, sie stammt aus einer allgemeinen Vorlage, sie nennt Dienste, die längst abgeschaltet wurden, und verschweigt dafür solche, die aktuell laufen. Solche Fehler in der Datenschutzerklärung fallen niemandem auf, bis jemand Erklärung und Technik nebeneinanderlegt.
Warum das ein Problem ist: Wer personenbezogene Daten erhebt, muss die betroffenen Personen darüber informieren. Artikel 13 nennt dafür unter anderem Zweck, Rechtsgrundlage, Empfänger, Speicherdauer und Betroffenenrechte. Nach Artikel 12 muss das in präziser, verständlicher und leicht zugänglicher Form geschehen. Eine Erklärung, die Dienste beschreibt, die gar nicht im Einsatz sind, erfüllt das ebenso wenig wie eine, die genutzte Dienste auslässt.
Muss jede Unternehmenswebsite eine Datenschutzerklärung haben?
Dass IP-Adressen als personenbezogene Daten gelten, folgt aus der Begriffsbestimmung in Artikel 4 und der Rechtsprechung des Europäischen Gerichtshofs. Dieser hat im Urteil Breyer (C-582/14) entschieden, dass auch dynamische IP-Adressen für den Betreiber einer Website personenbezogen sein können, wenn rechtliche Mittel bestehen, an die Identität des Nutzers zu gelangen. Damit ist eine Seite ohne jede Datenverarbeitung praktisch nicht denkbar. Eine einfache statische Visitenkarte im Netz verarbeitet beim Aufruf bereits Daten.
Woran sich der Fehler erkennen lässt: Die in der Erklärung genannten Dienste werden mit den tatsächlich geladenen Diensten abgeglichen. Fehlt ein geladener Dienst in der Erklärung oder steht ein nicht mehr genutzter Dienst noch drin, besteht Handlungsbedarf. Ebenso auffällig sind Platzhalter wie „[Firmenname einfügen]“, ein Stand von vor vielen Jahren oder Hinweise auf Rechtsgrundlagen, die zur Seite nicht passen.
Abhilfe: Die Erklärung wird aus dem tatsächlichen Bestand der Seite aufgebaut und nicht aus einer Vorlage übernommen. Eine Vorlage kann als Gerüst dienen, muss aber Punkt für Punkt auf die Seite zugeschnitten werden. Sinnvoll ist eine feste Zuständigkeit: Wer ein neues Plugin oder einen neuen Dienst einführt, meldet das an die Stelle, die die Erklärung pflegt. Das Impressum ist ein eigenes Thema. Die Pflichtangaben stehen in § 5 des Digitale-Dienste-Gesetzes und gehören ebenfalls regelmäßig überprüft, sind hier aber nicht Gegenstand.
Fehler 2: Tracking und Cookies ohne wirksame Einwilligung
Der zweite Fehler ist der bekannteste und zugleich einer der sichtbarsten. Analysewerkzeuge, Werbepixel oder Zähldienste laden bereits, bevor ein Besucher auf dem Banner geklickt hat. Oder das Banner bietet nur „Akzeptieren“ an. In beiden Fällen liegt Tracking ohne Einwilligung vor, auch wenn das Banner auf den ersten Blick ordentlich aussieht.
Die Grundlage ist § 25 des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG). Wer Informationen auf dem Endgerät eines Nutzers speichert oder dort ausliest, braucht dafür grundsätzlich eine Einwilligung. Ausgenommen ist, was für den ausdrücklich gewünschten Dienst unbedingt erforderlich ist, etwa ein Warenkorb oder eine Sitzungskennung. Nicht jede Technik braucht also ein Banner. Eine Seite, die ausschließlich technisch notwendige Mittel nutzt, kommt ohne aus. Die Datenschutzkonferenz der Aufsichtsbehörden hat ihre Sicht dazu in der Orientierungshilfe Telemedien zusammengefasst.
Woran sich der Fehler erkennen lässt: Die Seite wird in einem privaten Browserfenster geöffnet, ohne auf das Banner zu reagieren. Im Netzwerk-Tab der Entwicklertools (meist mit F12 erreichbar) zeigt sich, ob schon Anfragen an Analyse- oder Werbeadressen gehen. Ein zweiter Test: Ablehnen wählen und prüfen, ob die Anfragen danach ausbleiben. Außerdem lohnt der Blick, ob „Ablehnen“ auf der ersten Ebene des Banners so leicht erreichbar ist wie „Akzeptieren“.
Abhilfe: Dienste, die eine Einwilligung brauchen, werden erst nach dem Klick geladen, und das technisch, nicht nur optisch. Dazu genügt es oft, das Skript über den Consent-Manager zu steuern, statt es fest in die Seite einzubauen. Ablehnen und Zustimmen sollten gleichwertig gestaltet sein. Eine ausführliche Darstellung, woran sich Scheinbanner erkennen lassen, bietet der Beitrag Cookies und Cookie-Tools: Probleme mit dem Datenschutz vorprogrammiert. Hier bleibt es bei dem Hinweis, dass ein vorhandenes Banner noch keine wirksame Einwilligung bedeutet.
Fehler 3: Schriften, Karten und Videos von fremden Servern
Der dritte Fehler ist für Besucher unsichtbar und gerade deshalb so verbreitet. Viele Websites laden Schriftarten, Kartenausschnitte, Videos, Social-Media-Schaltflächen oder Bibliotheken von Servern Dritter. Dabei verbindet sich der Browser des Besuchers direkt mit diesem Server und überträgt zwangsläufig seine IP-Adresse. Das ist ein typischer Fall von Datenabfluss über externe Ressourcen: Die Seite sieht normal aus, der Datenfluss spielt sich im Hintergrund ab.
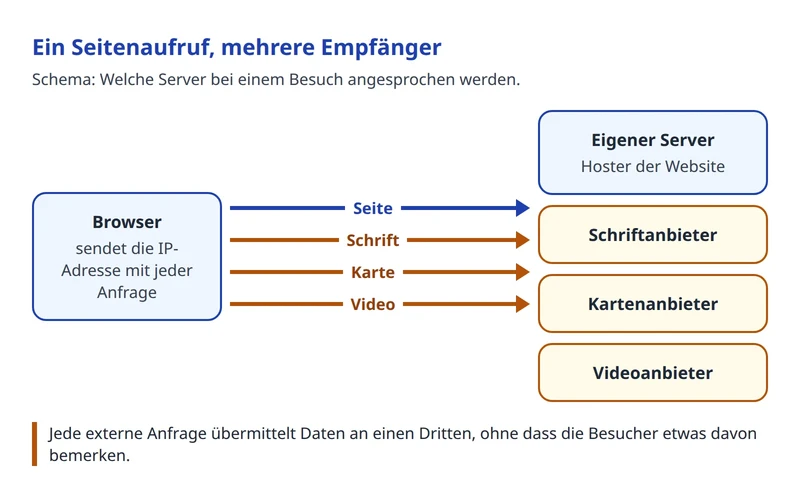
Besonders oft betrifft das Webfonts. Ein Theme oder ein Seitenbaukasten bindet eine Schrift standardmäßig vom Server des Anbieters ein, und niemand merkt es. Wer die Seite später umbaut, kann diese Einbindung versehentlich neu erzeugen. Dasselbe gilt für Karten, Videoplattformen und Content-Delivery-Netzwerke für Skripte.
Die Rechtsprechung dazu ist überschaubar, aber bekannt. Das Landgericht München I sprach in einem Urteil vom 20.01.2022 (Az. 3 O 17493/20) einem Website-Besucher 100 Euro immateriellen Schadensersatz zu, weil die IP-Adresse beim Aufruf einer Seite mit eingebundenen Google Fonts ohne Einwilligung an Google übermittelt worden war. Die IHK Bergische Region fasst das Urteil zusammen. Wichtig ist die Einordnung: Es handelt sich um eine erstinstanzliche Entscheidung in einem Einzelfall. Sie bindet andere Gerichte nicht, und zur Rechtskraft sowie zu späteren Entscheidungen macht die Quelle keine Angaben. Als Hinweis darauf, dass die Übermittlung der IP-Adresse an Dritte rechtlich relevant sein kann, taugt sie dennoch.
Woran sich der Fehler erkennen lässt: Im Netzwerk-Tab der Entwicklertools werden die Anfragen nach Domain sortiert. Alles, was nicht zur eigenen Domain oder zum eigenen Hoster gehört, ist ein externer Empfänger. Jeder dieser Empfänger gehört in die Datenschutzerklärung und braucht eine tragfähige Grundlage. Bei manchen reicht ein berechtigtes Interesse, bei anderen ist eine Einwilligung erforderlich, abhängig vom Dienst.
Abhilfe: Schriften werden lokal auf dem eigenen Server gehostet, das ist technisch einfach und bringt oft einen Geschwindigkeitsvorteil. Karten und Videos lassen sich mit einer Zwei-Klick-Lösung einbinden, bei der zunächst nur ein Platzhalterbild erscheint und erst nach einem Klick eine Verbindung zum Anbieter entsteht. Bei Diensten, die eine Einwilligung brauchen, wird die Einbettung erst nach der Zustimmung geladen. Nach jedem Relaunch und nach größeren Plugin-Updates sollte die Liste der externen Empfänger neu geprüft werden.
Die meisten Datenschutzverstöße auf Websites sind keine Absicht, sondern Reste früherer Entscheidungen.
Fehler 4: Kontaktformulare und Newsletter ohne saubere Grundlage
Formulare sind der Ort, an dem Besucher aktiv Daten eingeben. Entsprechend sorgfältig muss das Kontaktformular gestaltet sein. Häufige Mängel: Es fehlt ein Hinweis direkt am Formular, welche Daten zu welchem Zweck verarbeitet werden. Es gibt Pflichtfelder, die für die Anfrage gar nicht nötig sind, etwa die Telefonnummer bei einer reinen E-Mail-Anfrage. Es ist nicht geregelt, wie lange Anfragen gespeichert bleiben. Und die Übertragung läuft unverschlüsselt.
Warum das ein Problem ist: Daten dürfen nur im Umfang verarbeitet werden, der für den Zweck erforderlich ist. Der Grundsatz der Datenminimierung steht in Artikel 5 DSGVO. Wer nur eine Frage per Formular stellen will, muss dafür nicht Anrede, Firma, Telefon und Adresse angeben. Außerdem verlangt Artikel 32 DSGVO angemessene technische Maßnahmen, wozu bei Formularen mit persönlichen Angaben eine verschlüsselte Übertragung gehört.
Bei Newslettern kommt ein weiterer Punkt hinzu: Die Einwilligung muss nachweisbar sein. Gemeint ist ein sauberes Anmeldeverfahren, bei dem die Adresse erst nach Bestätigung durch den Inhaber aufgenommen wird, und eine Dokumentation, wann und wozu zugestimmt wurde. Vorausgewählte Kästchen oder eine Anmeldung, die an einen Kauf gekoppelt ist, gelten als problematisch. Ein einfacher Abmeldeweg gehört dazu.
Woran sich der Fehler erkennen lässt: Das Formular wird einmal selbst ausgefüllt. Ist neben dem Absenden ein verständlicher Hinweis mit Link zur Datenschutzerklärung zu sehen? Welche Felder sind Pflicht? Erscheint in der Adresszeile ein Schloss? Kommt nach dem Absenden eine Bestätigung, und landet die Anfrage dort, wo sie hingehört, oder in einem Postfach, auf das mehrere Personen ohne Notwendigkeit Zugriff haben? Beim Newsletter hilft eine Testanmeldung.
Abhilfe: Pflichtfelder auf das Nötige beschränken, einen Kurzhinweis direkt am Formular einfügen, die Speicherdauer festlegen und Anfragen nach Abschluss löschen. Die Übertragung läuft ausschließlich über HTTPS. Beim Newsletter kommt ein Double-Opt-in-Verfahren zum Einsatz, und die Einwilligung wird protokolliert.
Fehler 5: Dienstleister ohne Vertrag und Daten in Drittländern
Kaum eine Website kommt ohne Dienstleister aus: Hoster, Newsletter-Tool, Analysewerkzeug, Agentur mit Zugang zum Backend, Anbieter der Terminbuchung. Wenn diese Dienstleister im Auftrag Daten verarbeiten, verlangt der Artikel 28 DSGVO einen Vertrag zur Auftragsverarbeitung. Er legt fest, was der Dienstleister mit den Daten tun darf und welche Schutzmaßnahmen gelten. Bei der Auftragsverarbeitung der Website fehlt dieser Vertrag mitunter, weil der Dienst „einfach nur dazugebucht“ wurde.
Hinzu kommt die Frage nach dem Ort. Sitzt der Dienstleister oder ein Unterauftragnehmer außerhalb der EU, etwa in den USA, ist für die Übermittlung eine eigene Grundlage nötig. Für die USA besteht seit dem 10.07.2023 ein Angemessenheitsbeschluss der EU-Kommission, das EU-US Data Privacy Framework. Er gilt für US-Unternehmen, die sich unter dem Framework zertifiziert haben. Das Gericht der Europäischen Union hat die Klage gegen den Beschluss mit Urteil vom 03.09.2025 (T-553/23) abgewiesen. Dagegen wurde Berufung beim EU-Gerichtshof eingelegt (Rechtssache C-703/25 P). Nach dem Stand der Recherche vom 22.10.2026 liegt keine bestätigte Entscheidung des Gerichtshofs vor. Der Beschluss gilt damit weiter, die Lage ist aber nicht endgültig geklärt.
Daraus folgt für die Praxis: Ob ein US-Anbieter auf dieser Grundlage genutzt werden kann, hängt davon ab, ob er tatsächlich zertifiziert ist. Das lässt sich in der öffentlichen Liste des Frameworks prüfen. Ist er es nicht, braucht es eine andere Grundlage, etwa Standardvertragsklauseln samt Risikobewertung.
Woran sich der Fehler erkennen lässt: Eine Liste aller Dienstleister der Seite zeigt, für welche ein Vertrag vorliegt. Für jeden Eintrag werden drei Fragen gestellt: Gibt es einen Vertrag nach Artikel 28? Wo werden die Daten verarbeitet? Steht der Dienst in der Datenschutzerklärung? Fehlt bei einer der drei Fragen die Antwort, besteht eine Lücke.
Abhilfe: Verträge nachholen, die viele Anbieter fertig zum Abschluss in ihrem Kundenbereich bereithalten. Beim Neukauf eines Dienstes die Vertragsfrage vorab klären. Für Drittlandfälle die Rechtsgrundlage dokumentieren und bei Änderungen der Rechtslage neu bewerten.
Fehler 6: Veraltete Technik und schwache Absicherung
Datenschutz hängt eng mit Sicherheit zusammen. Artikel 32 verlangt Maßnahmen, die dem Risiko angemessen sind. Für eine Unternehmenswebsite heißt das nicht, ein Hochsicherheitsrechenzentrum zu betreiben. Es heißt, die Grundlagen zu beherrschen, und gerade die werden gern vergessen.
Typische Mängel: Die Seite ist nur teilweise per HTTPS erreichbar oder nutzt ein abgelaufenes Zertifikat. Das Redaktionssystem und seine Plugins sind seit Monaten nicht aktualisiert, obwohl Sicherheitslücken bekannt sind. Der Admin-Zugang ist mit einem einfachen Passwort und ohne zweiten Faktor von überall erreichbar. Verzeichnisse mit Sicherungskopien, Exportdateien oder Formularanfragen liegen offen im Netz. Eine kompromittierte Seite kann Kontaktdaten preisgeben, und dann wird aus einem Technikproblem ein Datenschutzvorfall.
Woran sich der Fehler erkennen lässt: Das Schloss in der Adresszeile ist auf allen Unterseiten vorhanden, ein Aufruf per http leitet auf https um. Im Backend zeigt sich der Versionsstand von System und Plugins. Ein Blick auf die Sicherheits-Header der Antworten und auf die Frage, ob Verzeichnislisten oder Testseiten öffentlich abrufbar sind, ergänzt das. Dafür gibt es automatische Prüfungen, etwa die Security-Checks auf wwwschutz.de.
Abhilfe: Automatische Updates oder ein fester Wartungstermin, ungenutzte Plugins löschen, starke Passwörter mit zweitem Faktor, Sicherungskopien nicht im Webverzeichnis ablegen und Testsysteme nicht öffentlich zugänglich lassen. Wer die Wartung an eine Agentur gegeben hat, sollte schriftlich klären, wer für Updates zuständig ist.
Fehler 7: Kein Prozess für Auskunft, Löschung und Änderungen an der Seite
Der letzte Fehler ist organisatorisch und deshalb von außen am wenigsten sichtbar. Betroffene haben Rechte, etwa auf Auskunft und auf Löschung. Anfragen müssen nach Artikel 12 Absatz 3 grundsätzlich innerhalb eines Monats beantwortet werden. Das scheitert in der Praxis oft nicht am Willen, sondern daran, dass niemand weiß, wer zuständig ist. Die Anfrage landet im allgemeinen Postfach, wird als Spam gewertet oder liegt wochenlang unbeantwortet.
Weitere typische Lücken: In der Datenschutzerklärung steht kein erreichbarer Kontakt für Datenschutzanfragen. Für Server-Logfiles, Bewerbungen und Formularanfragen gibt es keine festen Löschfristen, sodass alles auf unbestimmte Zeit liegt. Und nach einem Relaunch oder dem Einbau eines neuen Plugins wird die Erklärung nicht überarbeitet, obwohl sich die Datenflüsse geändert haben.
Woran sich der Fehler erkennen lässt: Eine interne Probeanfrage zeigt, wie lange es dauert, bis jemand antwortet und ob die Daten auffindbar sind. Außerdem hilft die Frage, wann die Erklärung zuletzt angepasst wurde und ob das Datum zu den letzten Änderungen an der Seite passt.
Abhilfe: Eine benannte Stelle für Datenschutzanfragen mit Vertretung, ein kurzer schriftlicher Ablauf, feste Löschfristen und ein Änderungsprozess, der bei jeder technischen Neuerung die Frage stellt, ob Datenschutzerklärung und Verzeichnis der Verarbeitungstätigkeiten angepasst werden müssen. Das braucht keine schweren Dokumente. Eine Seite mit klaren Zuständigkeiten ist besser als ein dickes Konzept, das niemand liest.
DSGVO-Fehler auf der Website finden: So lässt sich die eigene Seite prüfen
Eine DSGVO-Prüfung einer Website muss nicht aufwendig sein. Für den ersten Überblick genügen etwa zehn Minuten und ein Browser. Der Ablauf besteht aus drei Schritten.
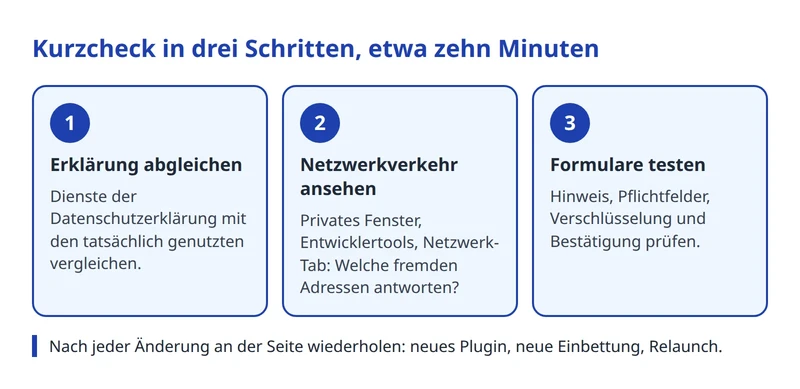
- Datenschutzerklärung mit den tatsächlich geladenen Diensten abgleichen: Welche Werkzeuge nennt die Erklärung, welche sind im Einsatz?
- Die Seite in einem privaten Fenster öffnen, die Entwicklertools starten und im Netzwerk-Tab ansehen, welche fremden Adressen ohne Zutun angesprochen werden. Danach das Banner ablehnen und wiederholen.
- Formulare einmal selbst ausfüllen und auf Hinweis, Pflichtfelder, Verschlüsselung und Bestätigung achten.
Dieser Kurzcheck findet vor allem die Fehler 1 bis 4. Bei Dienstleistern, Absicherung und Abläufen helfen die Listen aus den Abschnitten zu den Fehlern 5 bis 7. Wichtig ist der Rhythmus: Die Prüfung gehört nach jeder Änderung an der Seite wiederholt, also nach einem Relaunch, einem neuen Plugin oder einer neuen Einbettung, und sonst in festen Abständen, etwa vierteljährlich.
Wer die Prüfung der Verbindungen und geladenen Dienste nicht von Hand durchführen möchte, kann sie automatisieren. Der DSGVO-Webseiten-Check untersucht eine Seite auf Drittanbieter-Verbindungen und geladene Dienste und macht sichtbar, was im Hintergrund passiert. Für die technische Seite, also Zertifikat, Header und Versionsstände, gibt es die bereits genannten Security-Checks.
Ein Prüfergebnis ersetzt keine Rechtsberatung. Bei Zweifeln, etwa zur Rechtsgrundlage eines bestimmten Dienstes oder zu einem Drittlandfall, ist ein Datenschutzbeauftragter oder eine auf das Thema spezialisierte Kanzlei die richtige Anlaufstelle. Die Rechtslage ändert sich: Urteile, Leitlinien der Aufsichtsbehörden und der Stand zum Data Privacy Framework können sich verschieben. Der Quellen-Stand dieses Beitrags ist der 22.10.2026.